5.6 Services
Les services réseau que le boîtier rend aux réseaux placés derrière lui : distribuer des adresses, répondre aux noms, diffuser l'heure, annoncer l'IPv6 et analyser des fichiers.
Chaque groupe de services se termine par une entrée Log File, et la plupart ont une page Status. Quand un service se conduit mal, ouvrez d'abord sa page d'état et ensuite son journal — dans cet ordre, parce que la page d'état répond en général à la question en une ligne.
DHCP : deux moteurs, un seul à la fois
Le boîtier peut distribuer des adresses avec Kea (le choix par défaut) ou avec Dnsmasq, qui fait DNS et DHCP ensemble. Ils font le même travail ; faire tourner les deux sur le même réseau produit deux serveurs qui répondent à une même demande, ce qui est exactement aussi déroutant que cela en a l'air.
Prenez Kea sauf raison contraire : c'est ce que l'éditeur d'interface configure quand vous activez un serveur DHCP, et c'est ce que la mise en place du LAN depuis la console utilise. Prenez Dnsmasq quand vous voulez le DHCP et le DNS depuis un seul petit service avec des noms par hôte, ou sur un boîtier très modeste.
Kea DHCP
Kea DHCPv4 — /m/kea/dhcp4
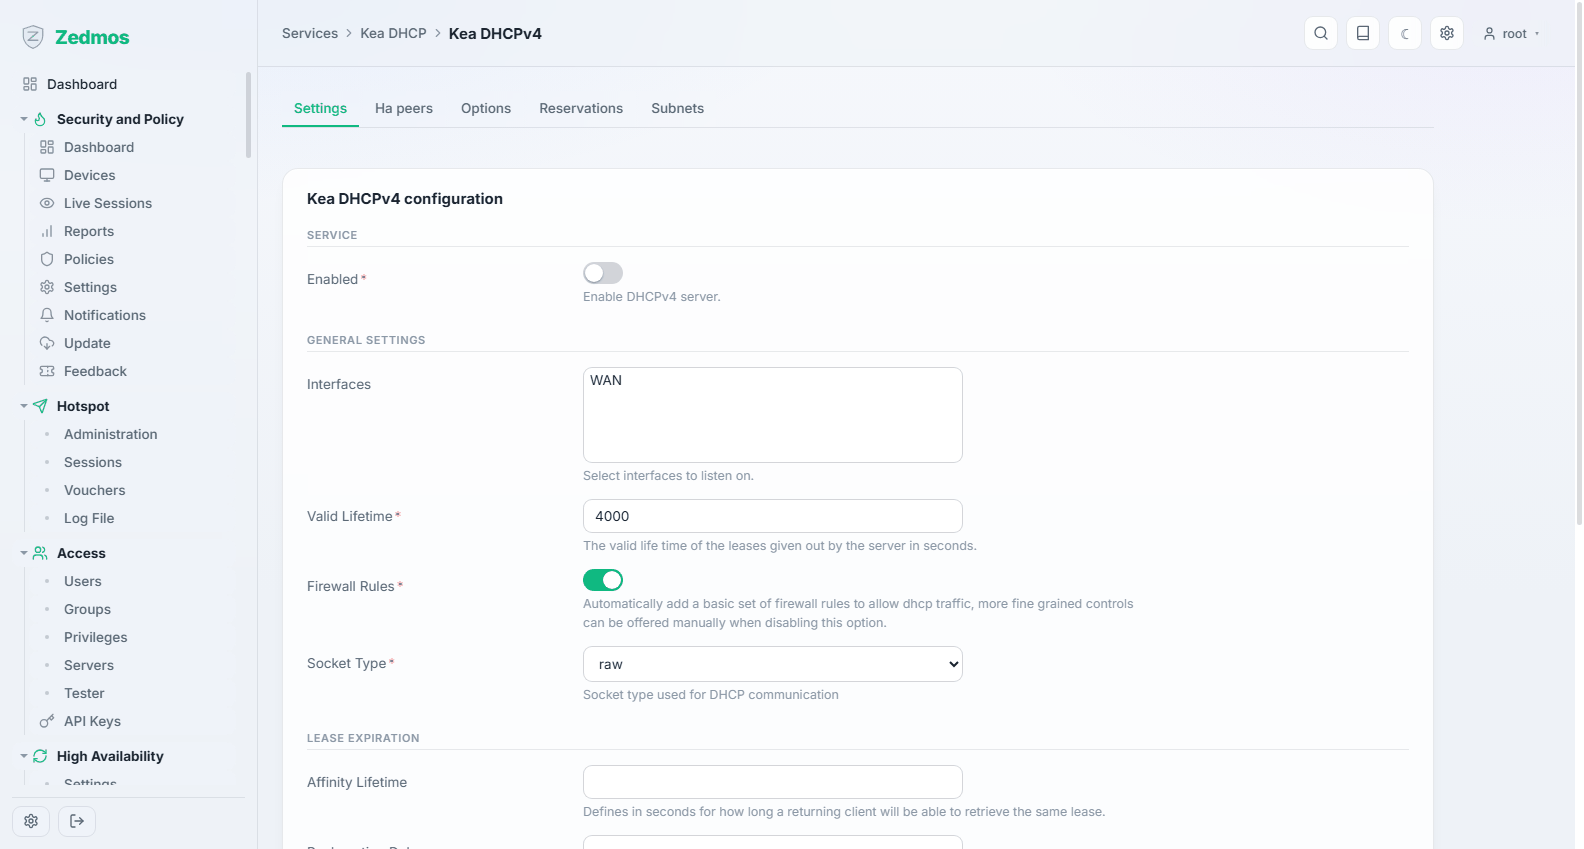
Sous-réseaux et réservoirs : pour chaque réseau servi par le boîtier, la plage distribuée, le routeur et le DNS annoncés, la durée du bail, et les réservations qui fixent un appareil à une adresse par sa MAC.
Gardez le réservoir à l'écart de tout ce qui a une adresse fixe — le boîtier lui-même, les imprimantes, les commutateurs. Un réservoir qui inclut l'adresse du routeur est un défaut dont la page vous avertira.
Kea DHCPv6 — /m/kea/dhcp6
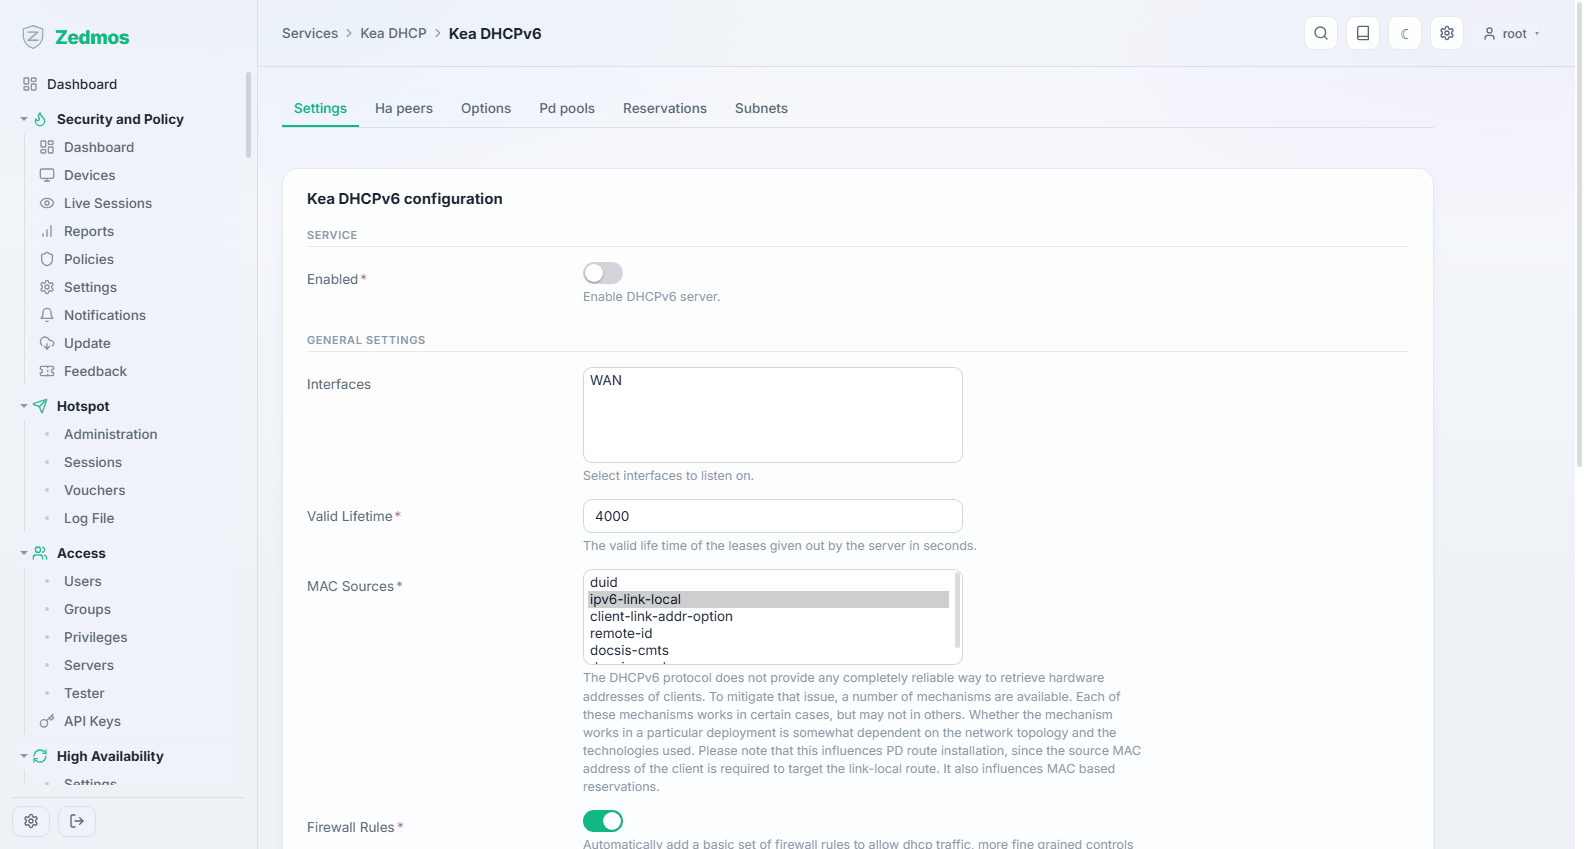
La même chose pour IPv6. Généralement associé aux Router Advertisements ci-dessous : la plupart des clients IPv6 prennent leur adresse dans les annonces et ne demandent au DHCPv6 que le supplément.
Control API — /m/kea/ctrl_agent
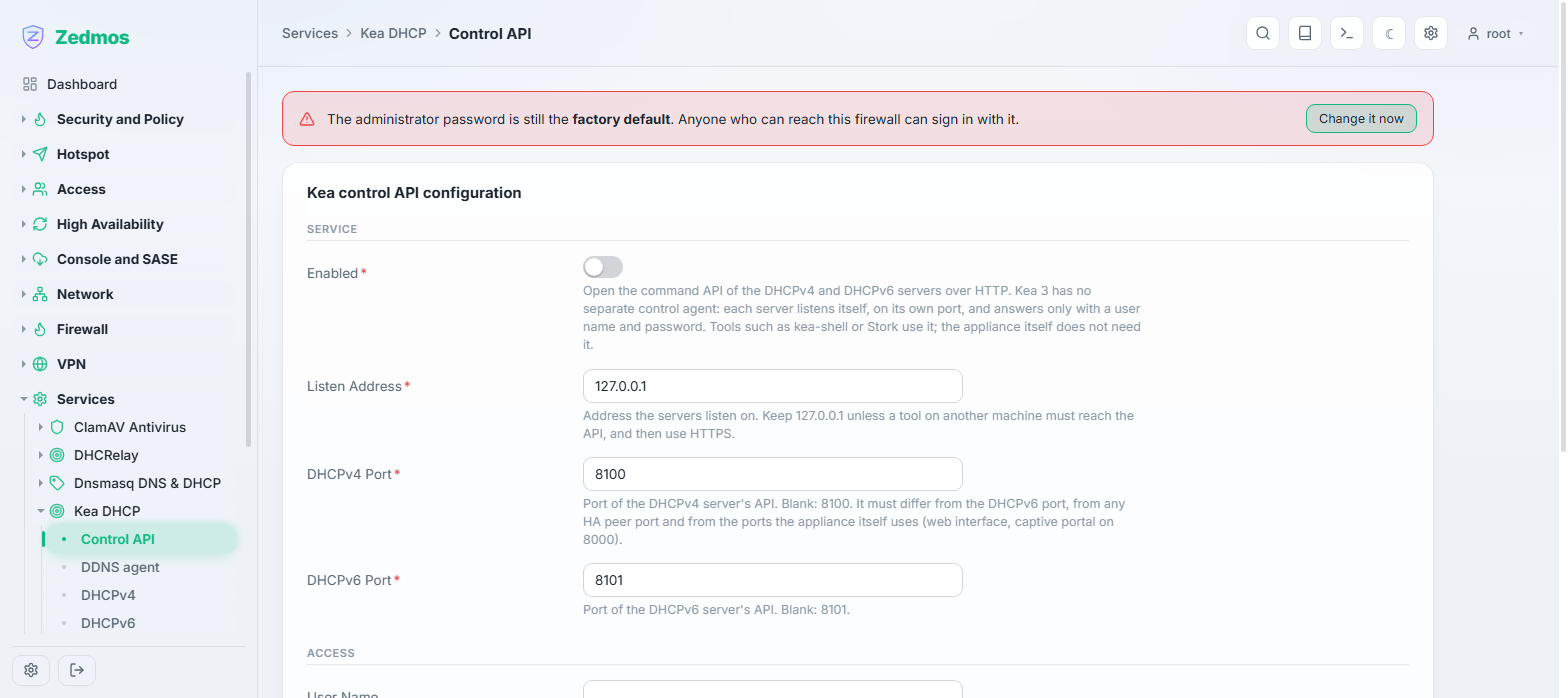
Ouvre l'API de commande des serveurs DHCPv4 et DHCPv6 en HTTP ou HTTPS, pour des outils comme kea-shell ou Stork ; le boîtier lui-même n'en a pas besoin. Ce Kea (3.2) n'a plus d'agent de contrôle séparé : chaque serveur écoute sur son propre port et n'accepte les requêtes qu'avec le nom d'utilisateur et le mot de passe saisis ici, lus dans des fichiers réservés à root. Choisissez un certificat du magasin de confiance pour servir en HTTPS ; réservez le HTTP en clair à 127.0.0.1.
DDNS Agent — /m/kea/ddns
Inscrit les baux dans le DNS, pour qu'une machine qui vient de recevoir une adresse soit joignable par son nom.
Leases DHCPv4 / DHCPv6 — /leases/kea4, /leases/kea6
Qui détient quelle adresse, depuis quand et jusqu'à quand. La première page à ouvrir quand quelqu'un dit « ma machine n'a pas de réseau » : soit il a un bail, et le problème est ailleurs, soit il n'en a pas, et il est ici.
Log File — /log/core/kea
Dnsmasq DNS & DHCP
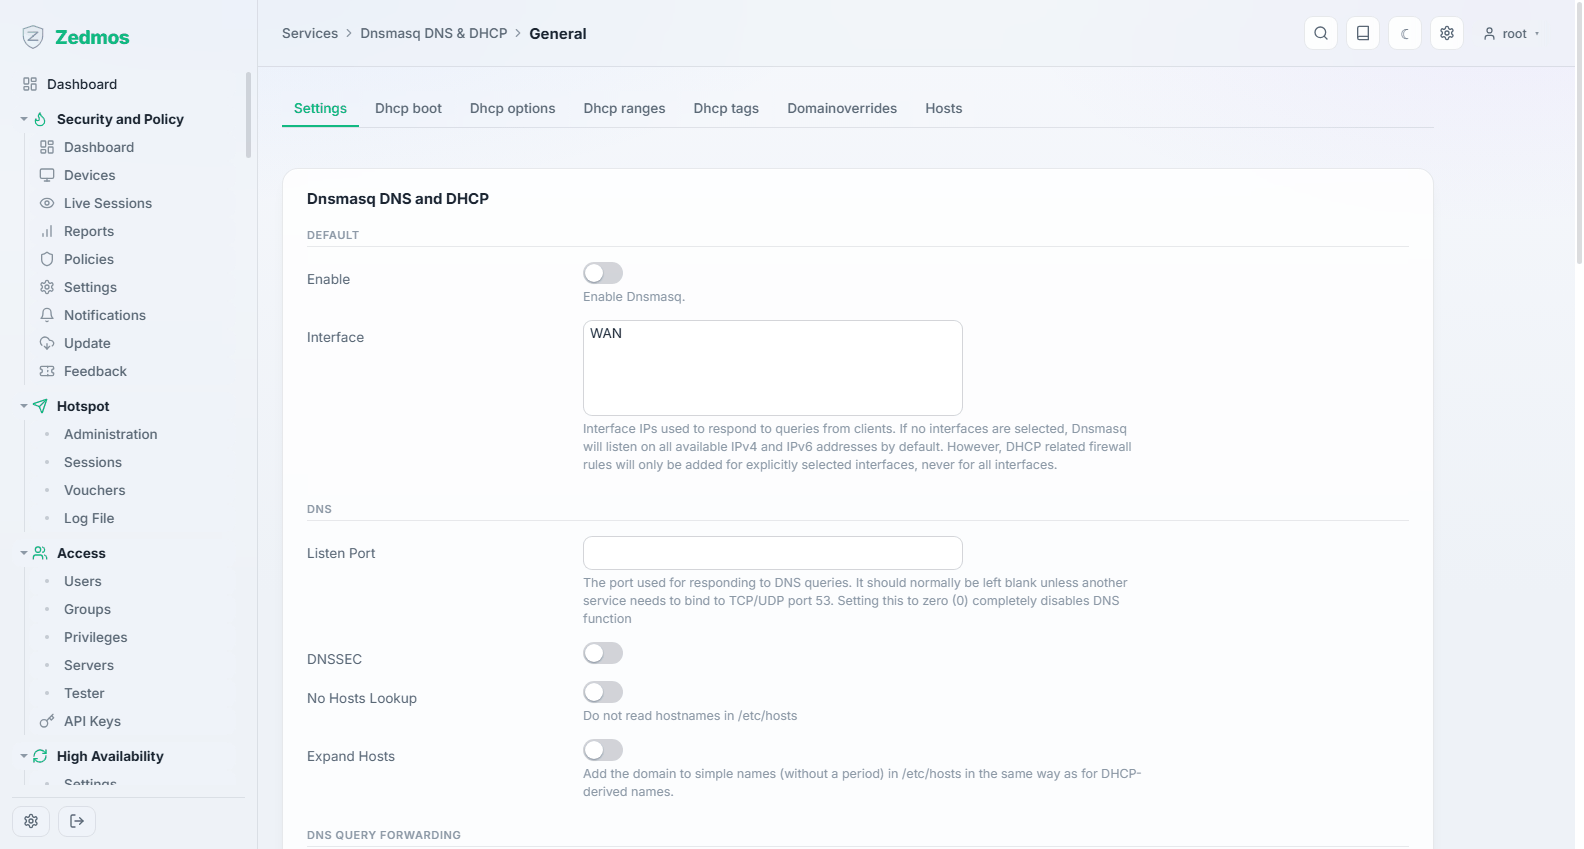
Un seul petit service qui répond au DNS et distribue des adresses. Ses pages suivent sa configuration :
| Page | Pour |
|---|---|
General — #general | S'il tourne, sur quelles interfaces il écoute, et son comportement DNS. |
Domains — #domains | Les dérogations de domaine : envoyer un domaine à un autre résolveur. |
Hosts — #hosts | Les entrées statiques nom-vers-adresse. |
DHCP ranges — #dhcpranges | Les réservoirs qu'il distribue. |
DHCP options — #dhcpoptions | Les options supplémentaires pour les clients (serveurs NTP, paramètres de démarrage, options constructeur). |
DHCP boot — #dhcpboot | Le démarrage par le réseau : le serveur TFTP et le fichier d'amorçage pour les clients PXE. |
DHCP tags — #dhcptags | Des étiquettes qui permettent à une plage ou à une option de ne viser qu'une partie des clients. |
Leases — /leases/dnsmasq | Les baux en cours. |
Dnsmasq ne peut pas répondre au DNS sur le port qu'utilise Unbound : à côté d'Unbound, mettez son Listen port à 0 et il ne sert que le DHCP, ce que fait l'assistant de configuration. Il ne peut pas non plus servir le DHCP pour une version d'IP que sert Kea ; un tel enregistrement est refusé. Une plage ne fonctionne que sur une interface où dnsmasq écoute (Interfaces sur la page General, vide pour toutes), et l'éditeur d'interfaces ajoute l'interface quand il crée une plage. Une entrée d'hôte avec une adresse MAC ou un identifiant de client est une réservation DHCP, avec une adresse IPv4. La page DHCP options présente les codes d'option par leur nom. Avec Register Kea leases et Register Kea reservations, les noms que distribue Kea se résolvent aussi par dnsmasq, et une dérogation de domaine peut remplir un alias de type External avec les adresses vers lesquelles ses noms se résolvent.
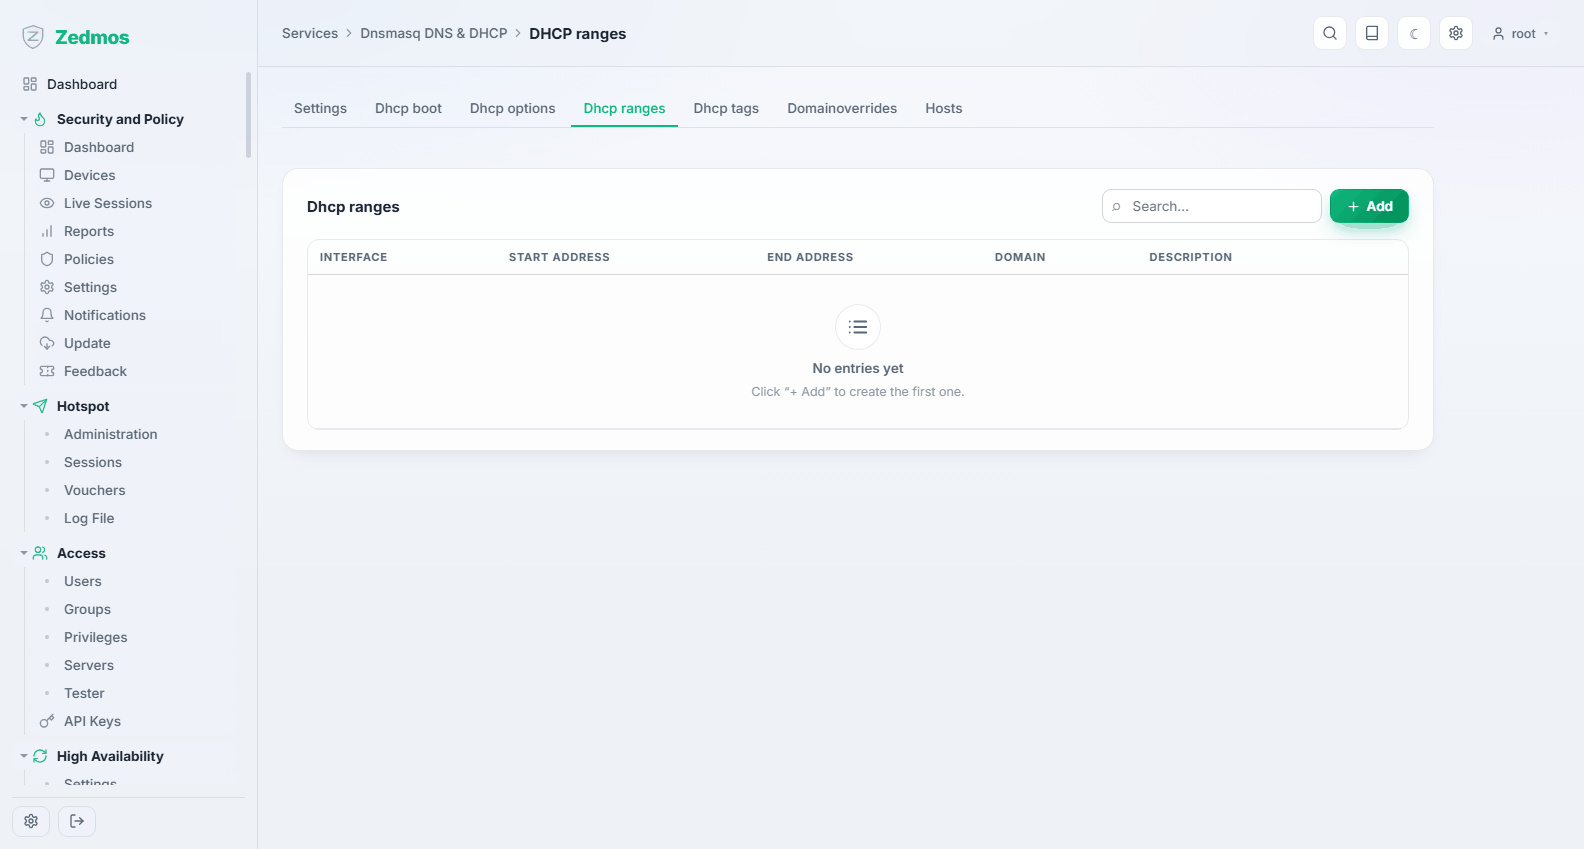
Unbound DNS
Le résolveur récursif que le boîtier offre à ses réseaux. Il est actif par défaut et c'est lui que les clients utilisent, sauf si vous les pointez ailleurs.
General — /m/unbound/unboundplus
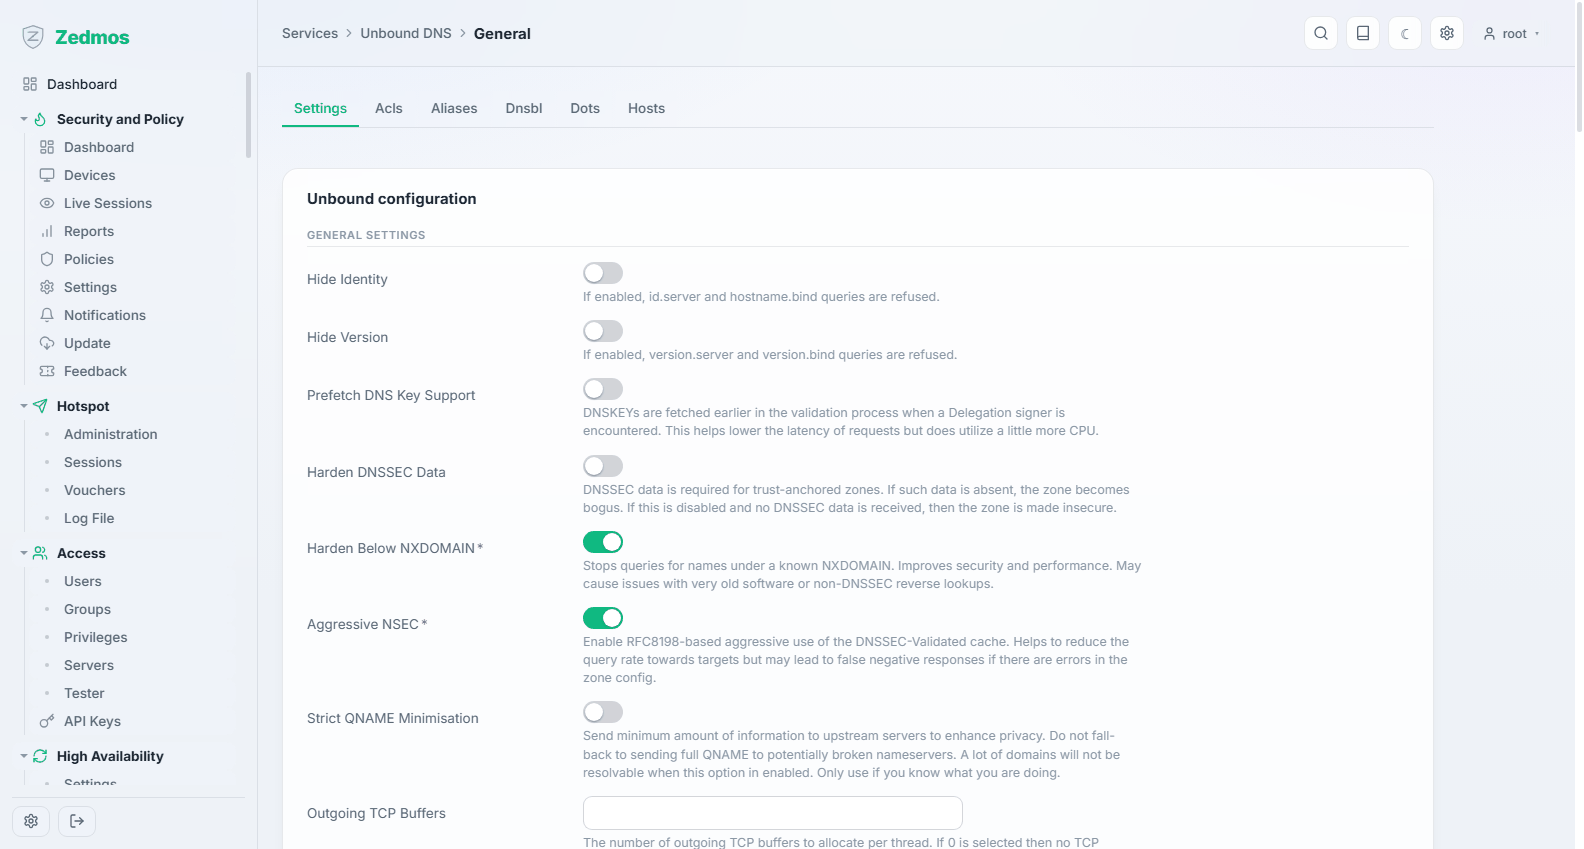
Si le résolveur tourne, sur quelles interfaces il répond, s'il valide DNSSEC, et s'il inscrit les baux DHCP pour que les machines locales se résolvent par leur nom.
Sans interface choisie, le résolveur répond sur toutes les adresses et les règles du pare-feu décident qui l'atteint ; 127.0.0.1 et ::1 sont toujours inclus pour que le pare-feu lui-même puisse résoudre. Activer DNSSEC installe l'ancre de confiance de la racine, et les réponses qui échouent à la validation deviennent SERVFAIL. Register DHCP leases et Register DHCP reservations couvrent Kea et Dnsmasq ; une réservation ajoutée plus tard se résout sans rien faire d'autre.
Le port 53 ne peut être tenu que par un seul service. Unbound refuse d'enregistrer un port sur lequel Dnsmasq répond déjà au DNS, et le signale.
Overrides — ?a=hosts/host,aliases/alias
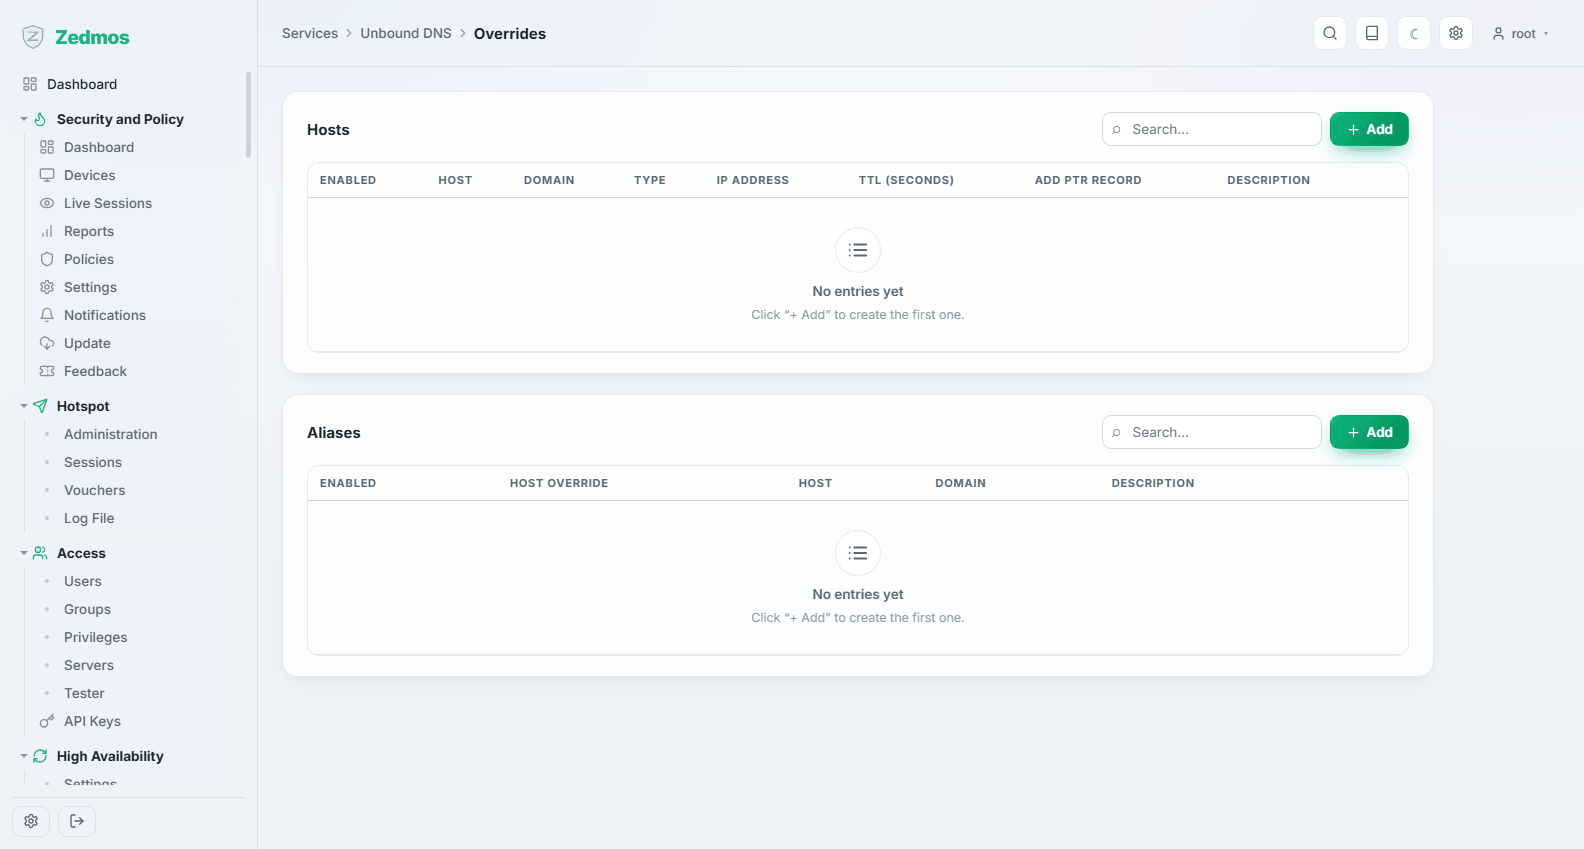
Les dérogations d'hôte (un nom qui répond avec une adresse de votre choix) et les alias. C'est ainsi que vous faites répondre un service interne avec son adresse interne pendant que le DNS public pointe ailleurs.
Un hôte répond pour tous les noms du domaine. D'autres noms pour le même enregistrement peuvent être saisis directement dans le champ Aliases* de la dérogation ; chacun devient une ligne d'alias, et les alias n'ont pas de nom inverse.
Access Lists — ?a=acls/acl
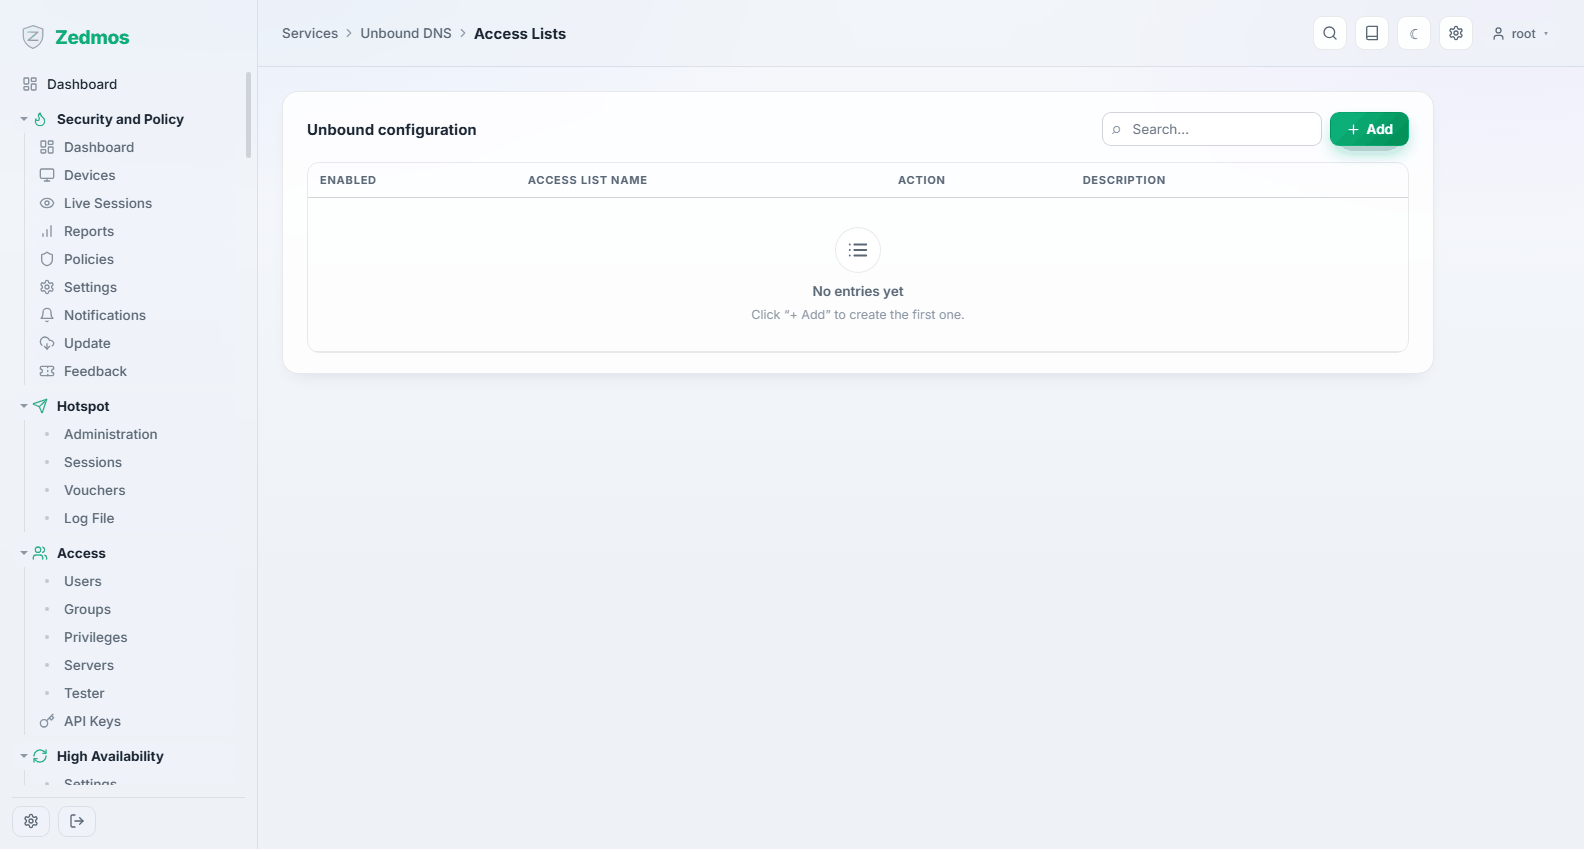
Quels réseaux ont le droit d'interroger le résolveur. Un résolveur ouvert joignable depuis l'internet sera abusé ; limitez ceci à vos propres réseaux.
L'action par défaut (Allow) s'applique à toute adresse qu'aucune liste ne couvre ; quand des réseaux se chevauchent, le plus spécifique l'emporte.
Blocklists — ?a=dnsbl/blocklist
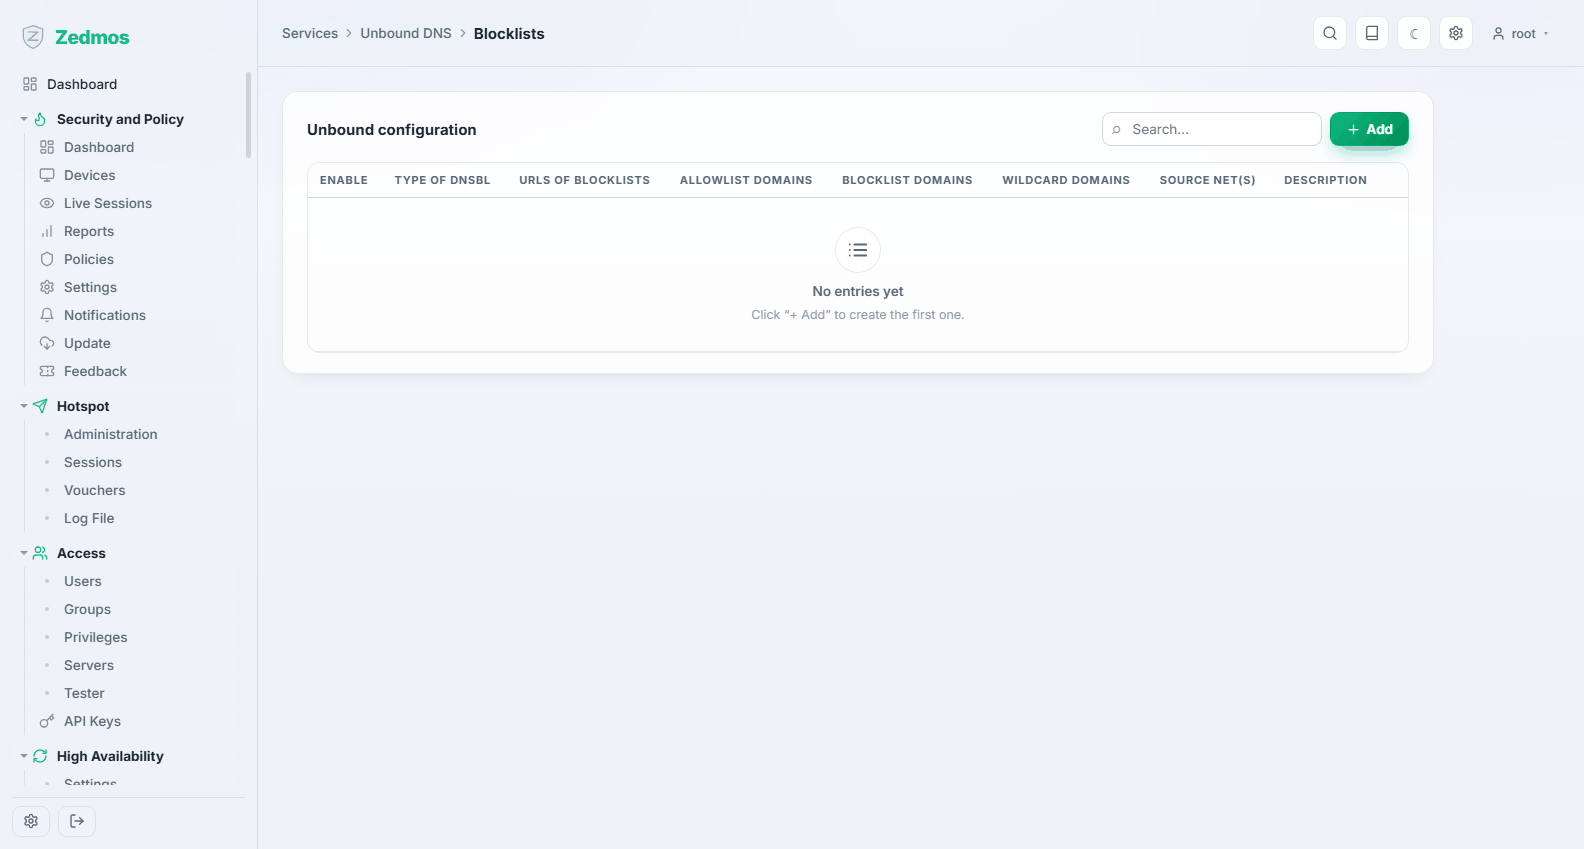
Le blocage au niveau DNS depuis des listes auxquelles vous êtes abonné — publicité, pistage, domaines malveillants — avec vos propres entrées autorisées et bloquées par-dessus. Bon marché, efficace, et invisible pour les clients.
Chaque ligne est une politique avec ses propres listes, sa liste d'autorisation et sa réponse (NXDOMAIN ou une adresse de redirection). Une politique avec Source networks ne s'applique qu'à ces clients ; un client couvert par plusieurs politiques les reçoit toutes, et quand deux listent le même nom, celle du plus petit réseau décide. Un nom simple bloque exactement ce nom ; Blocked domains, les entrées de liste écrites *.nom et les entrées adblock ||nom^ bloquent aussi tous les noms situés en dessous. Les listes sont téléchargées de nouveau quand leur durée de cache expire (le pare-feu vérifie toutes les 10 minutes) et chargées sans redémarrer le résolveur ; si un téléchargement échoue, la copie précédente reste en service.
Query Forwarding / DNS over TLS
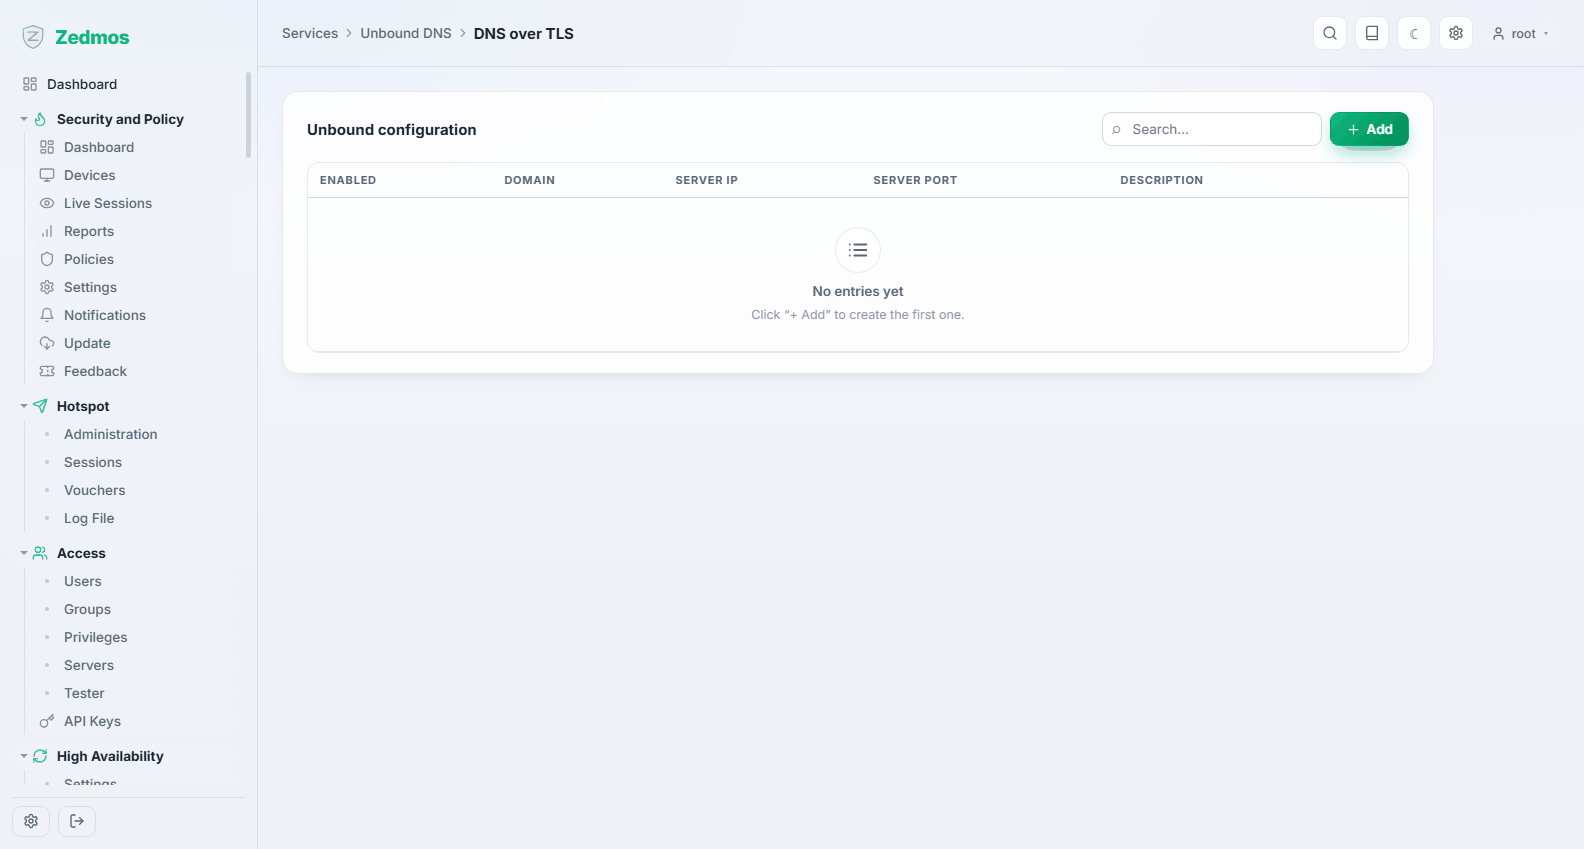
Le transfert envoie les requêtes à des résolveurs amont choisis au lieu de résoudre depuis la racine. DNS over TLS fait la même chose sur un canal chiffré, si bien que le fournisseur amont est le seul à voir vos requêtes.
Query Forwarding liste les serveurs DNS simples et DNS over TLS les serveurs chiffrés ; un serveur ajouté sur une page est du type de cette page. Un port vide signifie 53 pour le DNS simple et 853 pour TLS. Pour TLS, renseignez Server name to verify (par exemple dns.quad9.net) ; sans lui, tout certificat d'une autorité de confiance est accepté. Tant que Use the system nameservers est activé, les serveurs sans domaine ne sont pas utilisés.
Advanced — /m/unbound/unboundplus
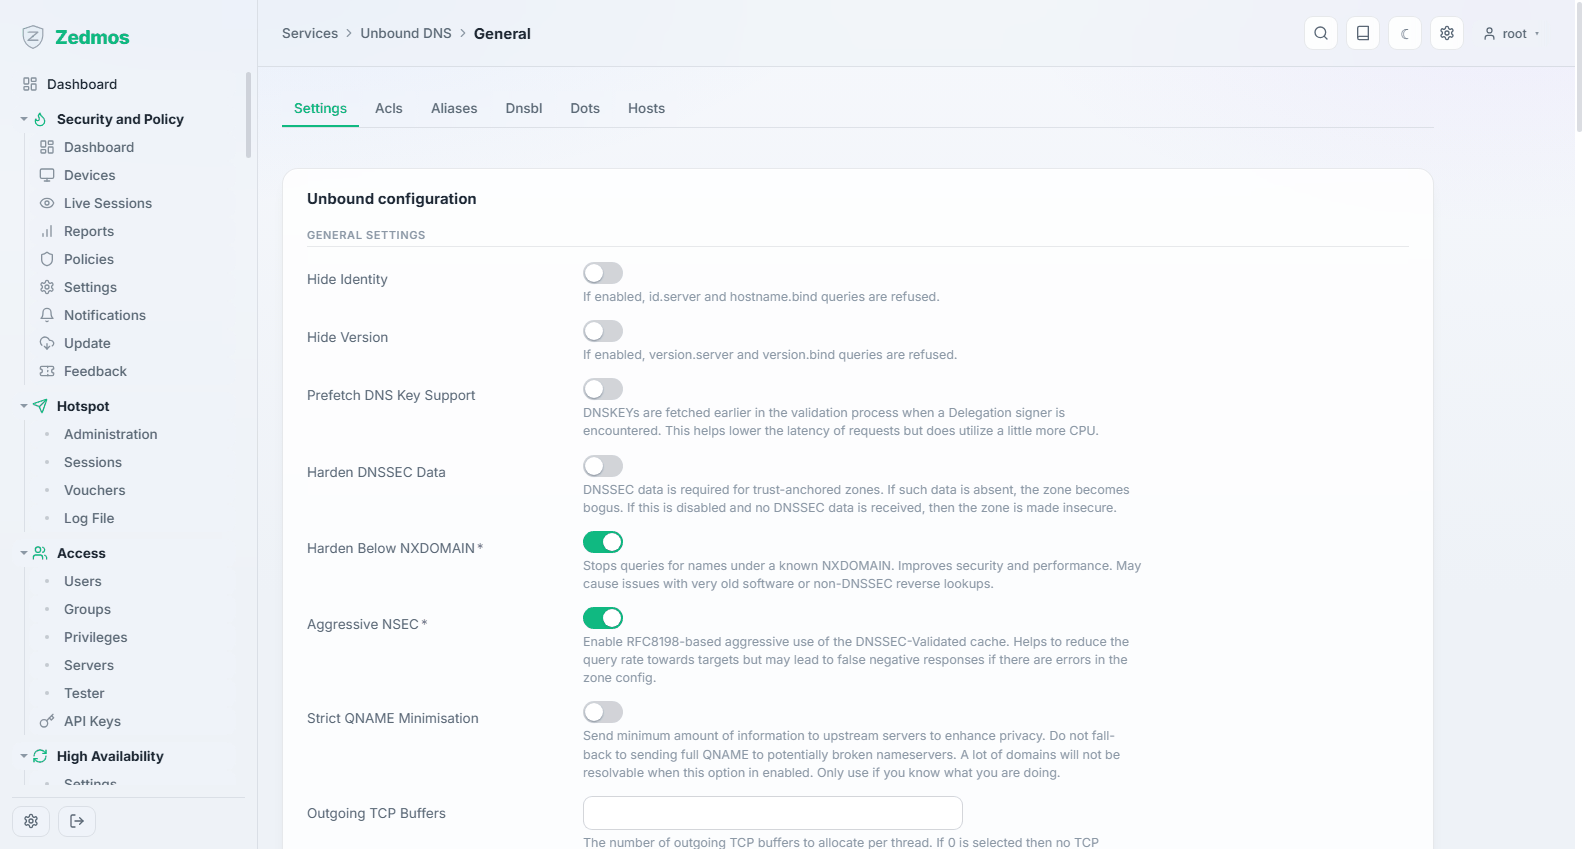
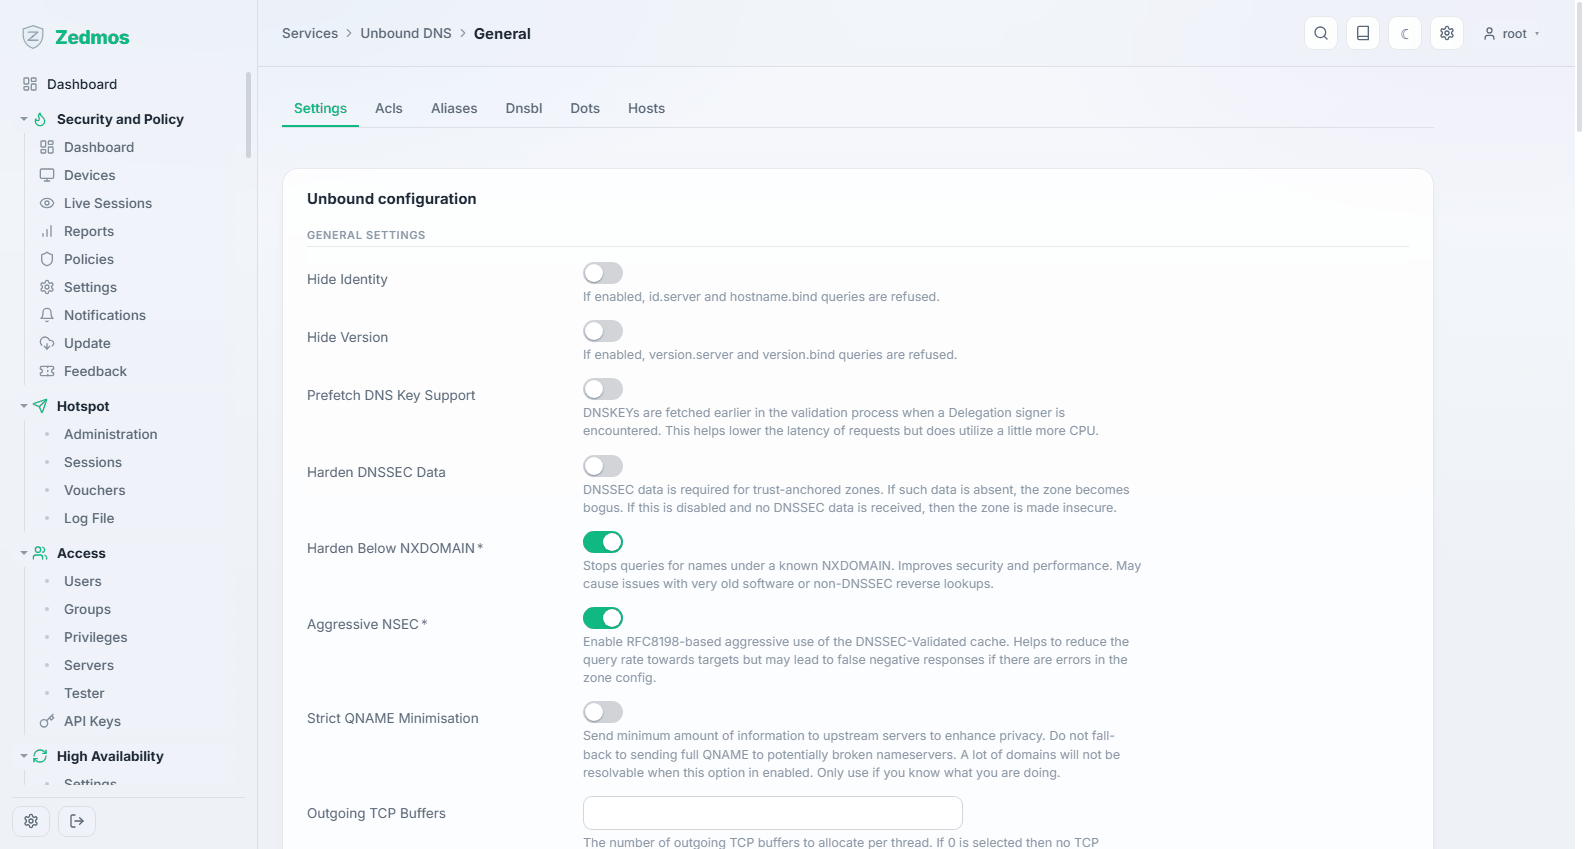
Tailles de cache, nombre de fils, préchargement et le reste. Les valeurs par défaut sont saines pour un boîtier ; augmentez le cache avant toute autre chose si le résolveur est chargé.
Un champ numérique laissé vide prend la valeur par défaut d'Unbound, que chaque texte d'aide indique. Harden DNSSEC data est activé par défaut : ne le désactivez que si quelque chose en amont supprime les enregistrements DNSSEC.
Statistics — /unbound-stats
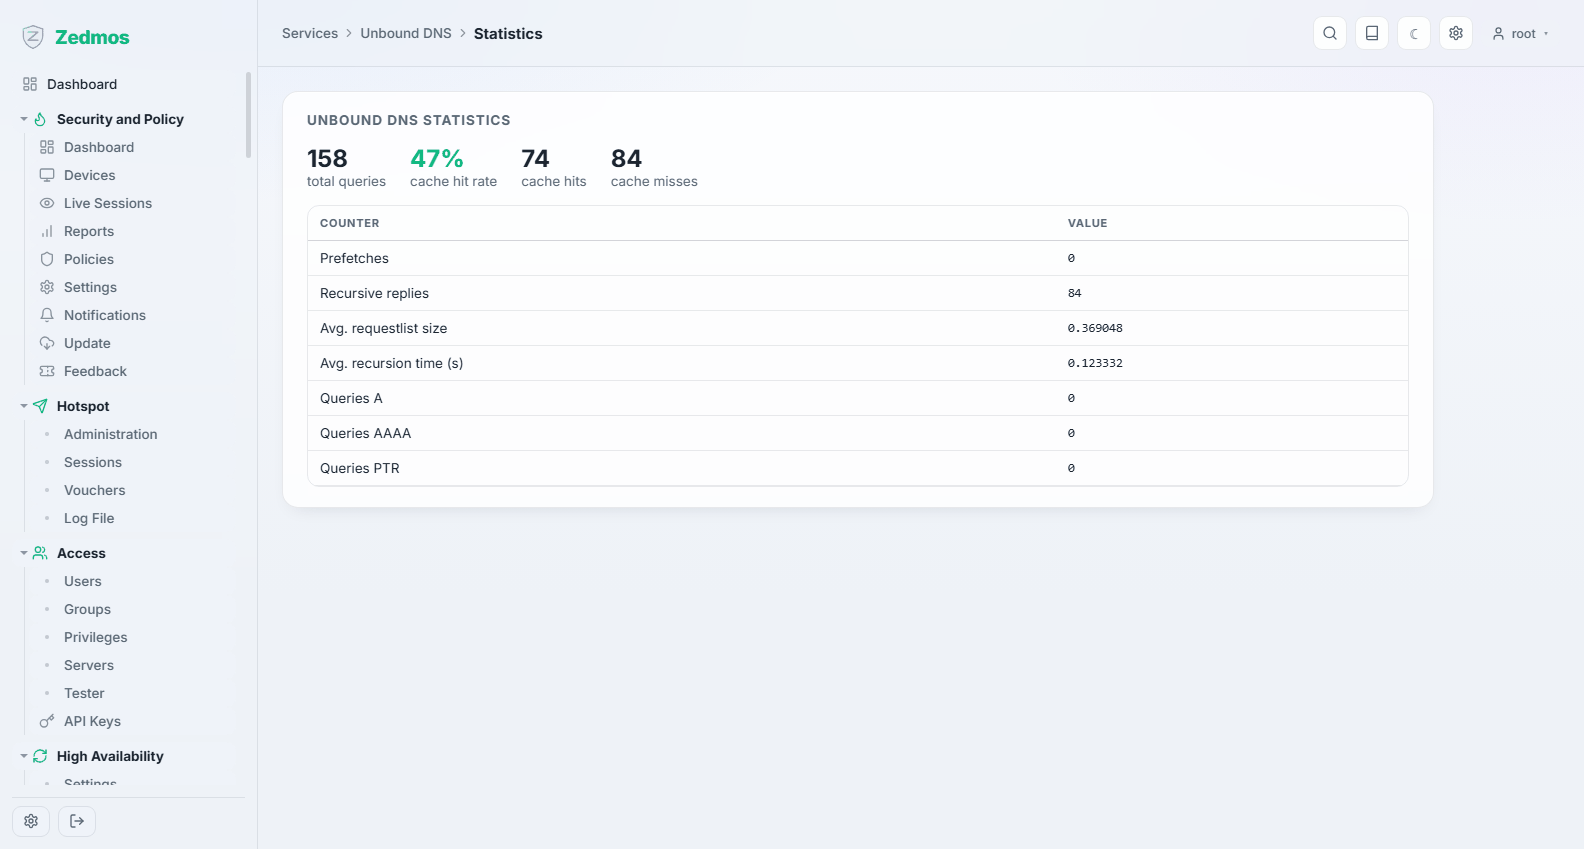
Les requêtes traitées, le taux de succès du cache, ce qui a été bloqué. Un faible taux de succès sur un réseau chargé est le signe que le cache est trop petit.
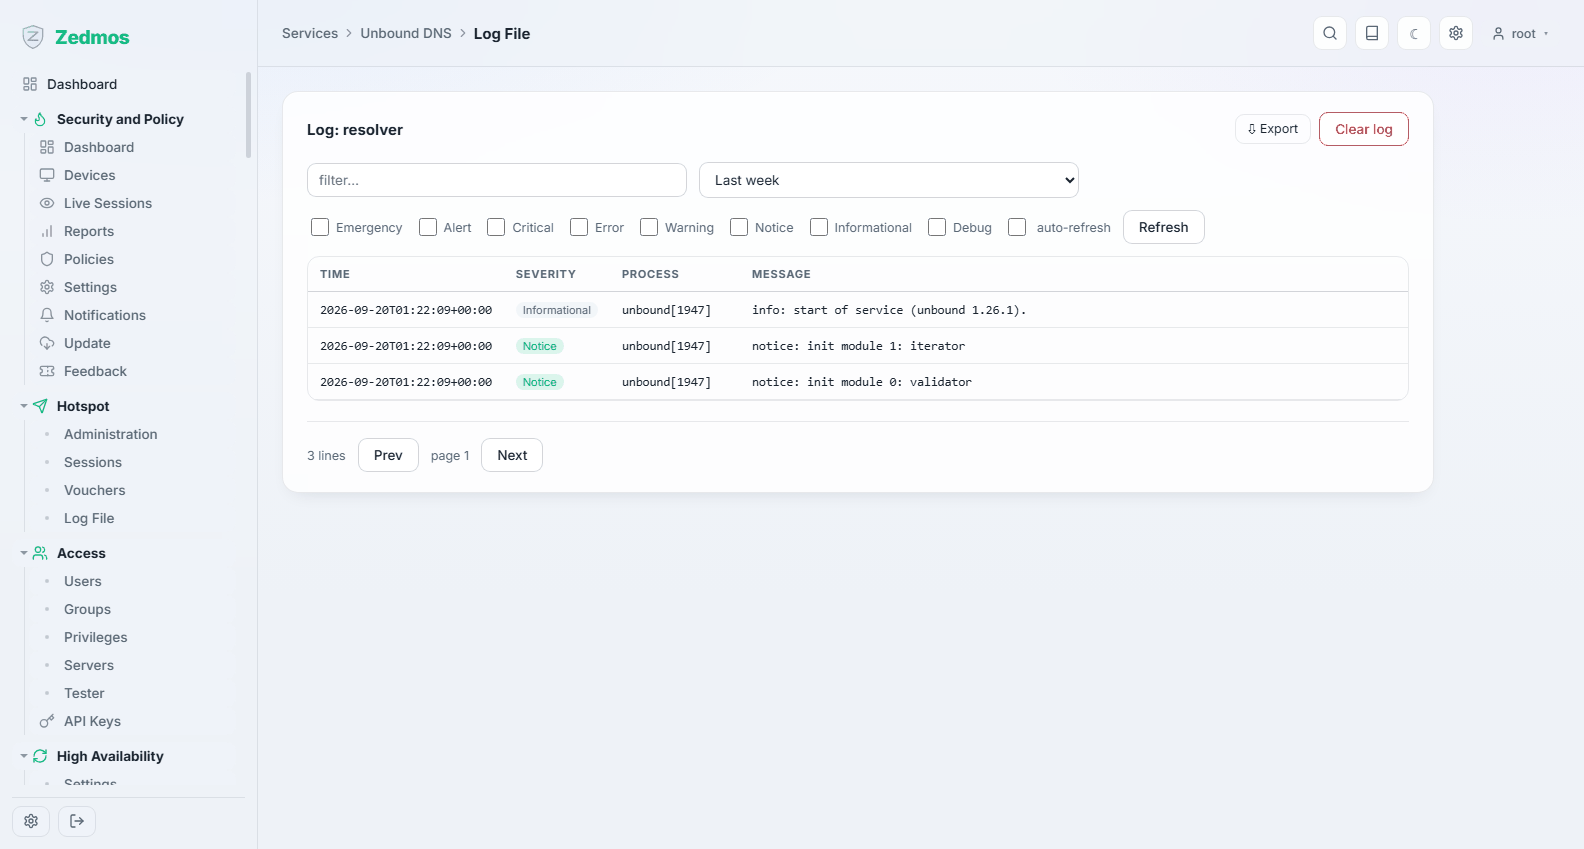
Log File — /log/core/resolver
DHCRelay — /m/dhcrelay/dhcrelay
Transmet les requêtes DHCP d'un réseau sans serveur local vers un serveur ailleurs — l'arrangement habituel quand un serveur central détient tout l'adressage. Configurez l'interface d'écoute et le serveur vers lequel relayer.
Router Advertisements — /m/radvd/radvd
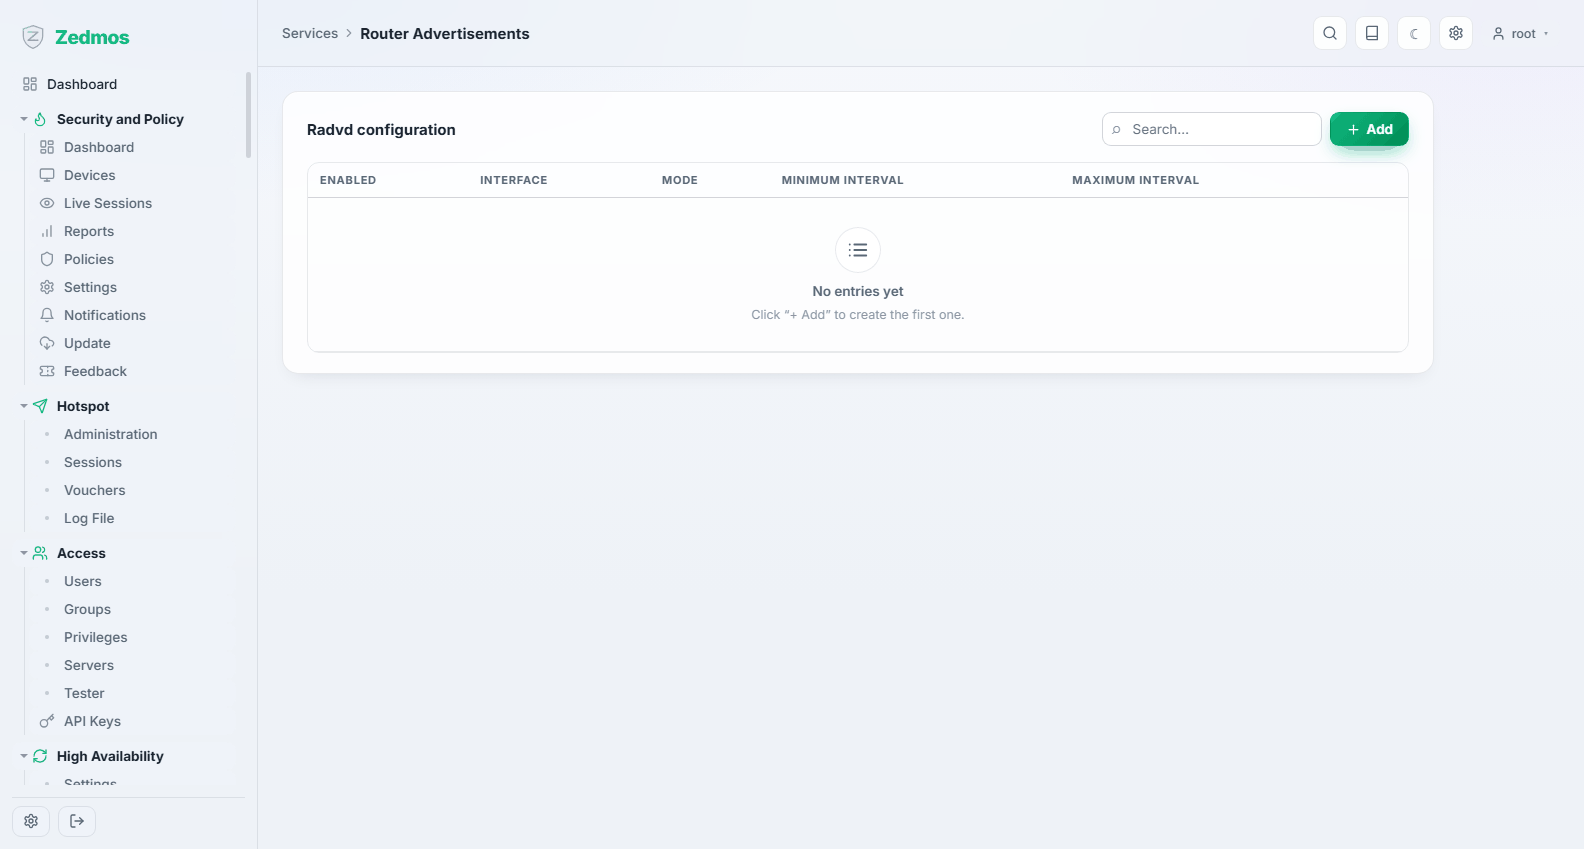
Comment le boîtier s'annonce comme routeur IPv6 : le mode (non géré, géré, assisté), les préfixes qu'il annonce, et le DNS qu'il distribue. Sans cela, les clients IPv6 du segment n'obtiennent aucune adresse.
Network Time
General — /system-ntp
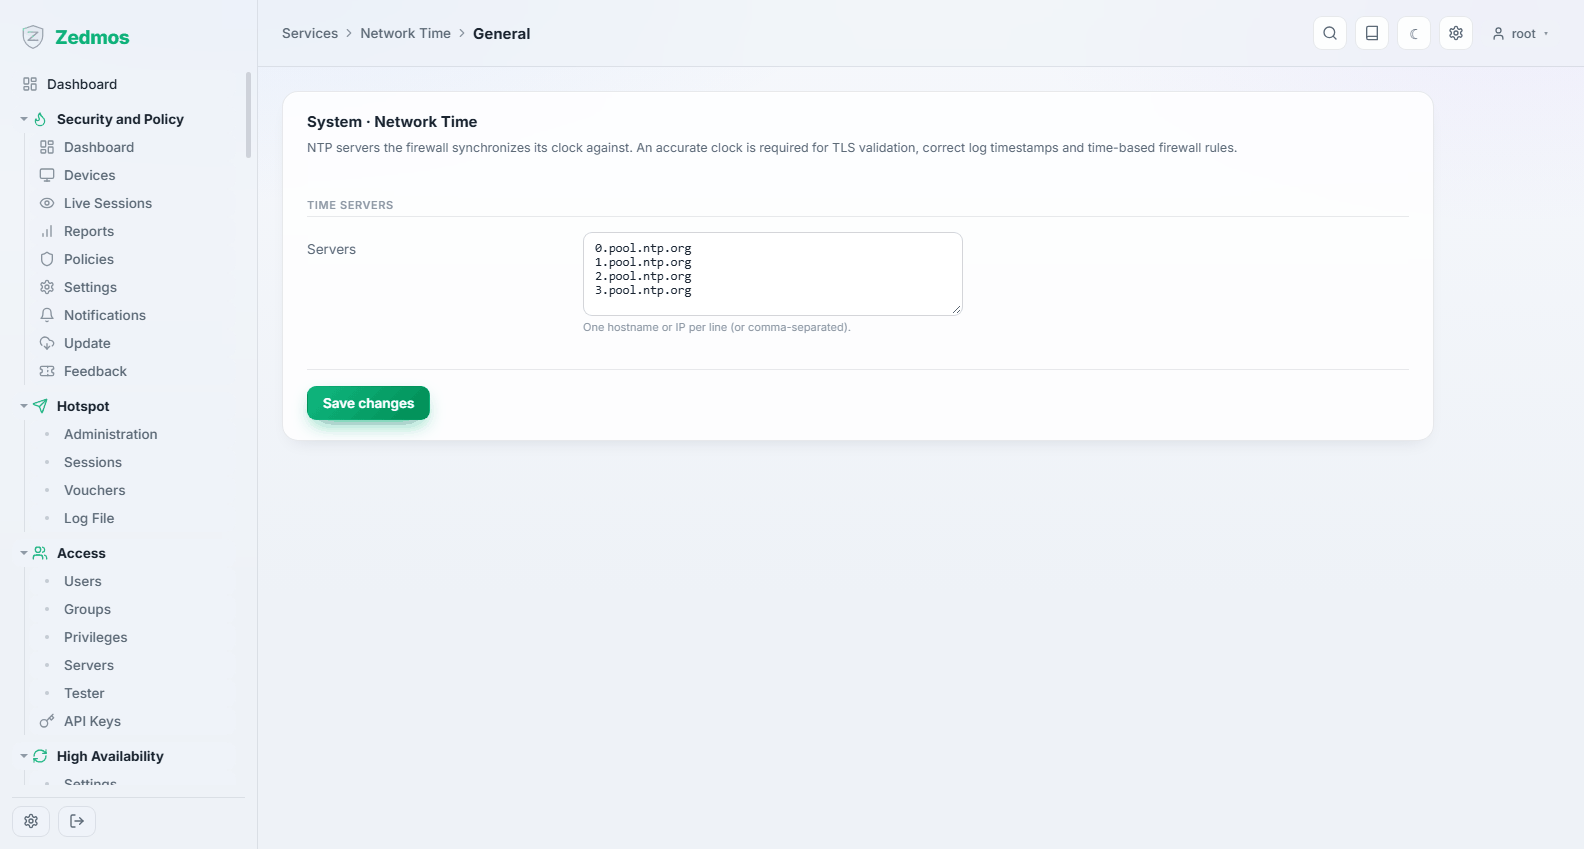
Le service d'heure : quels serveurs le boîtier suit, et s'il sert l'heure aux réseaux derrière lui.
L'heure compte plus qu'il n'y paraît. La validation des certificats, la négociation VPN, la journalisation et les enregistrements de conformité dépendent tous d'une horloge juste.
GPS / PPS — #gps, #pps
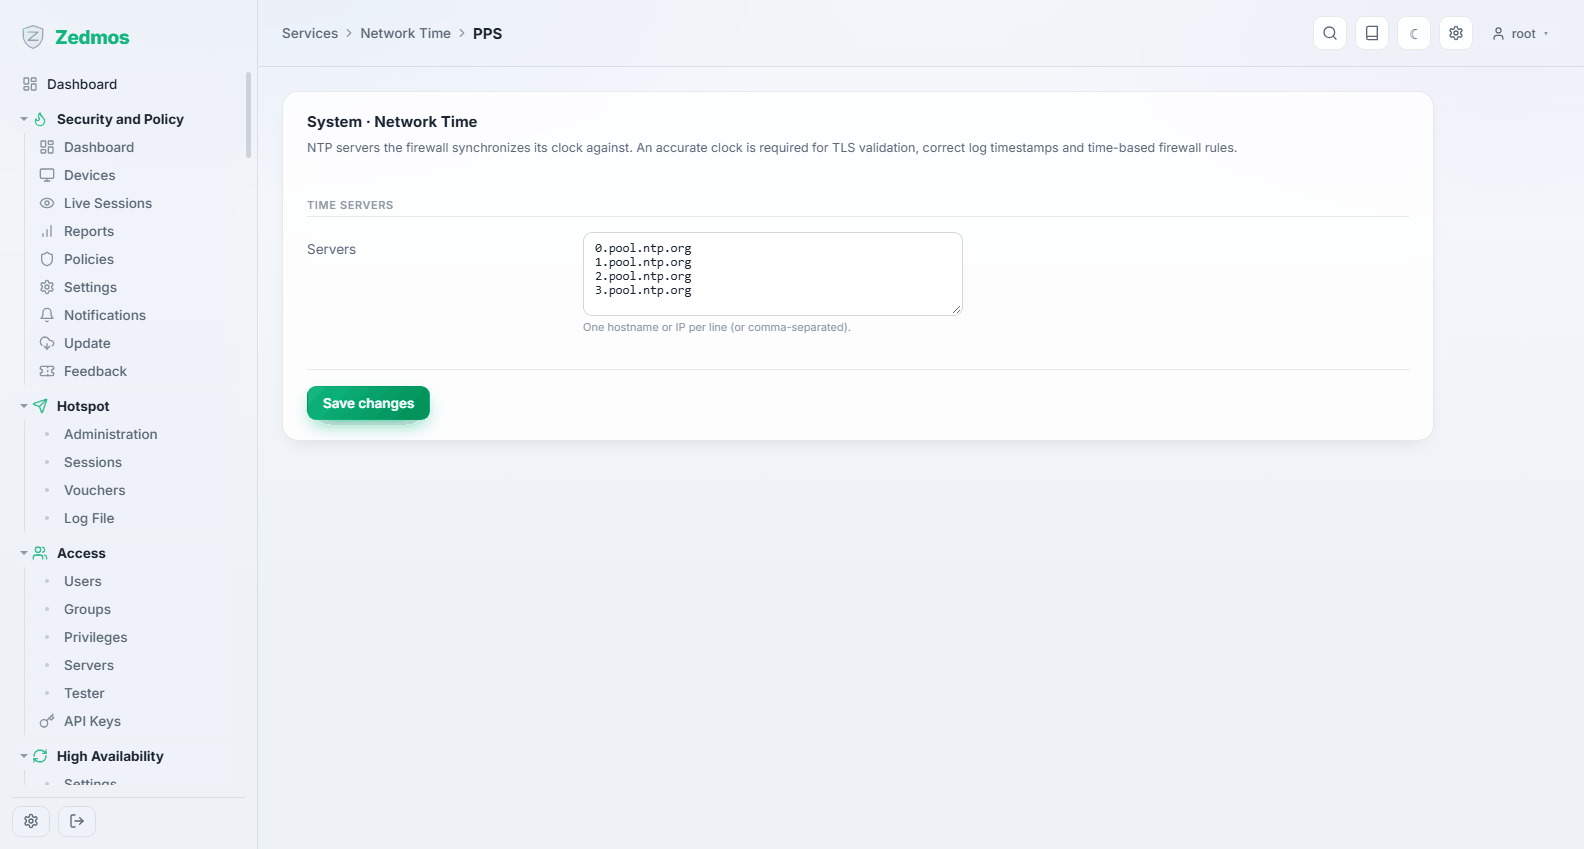
Pour les boîtiers dotés d'un récepteur GPS ou d'une entrée « impulsion par seconde » : une horloge de référence locale, pour les sites qui ne peuvent pas dépendre de l'internet pour l'heure.
Status — /ntp-status
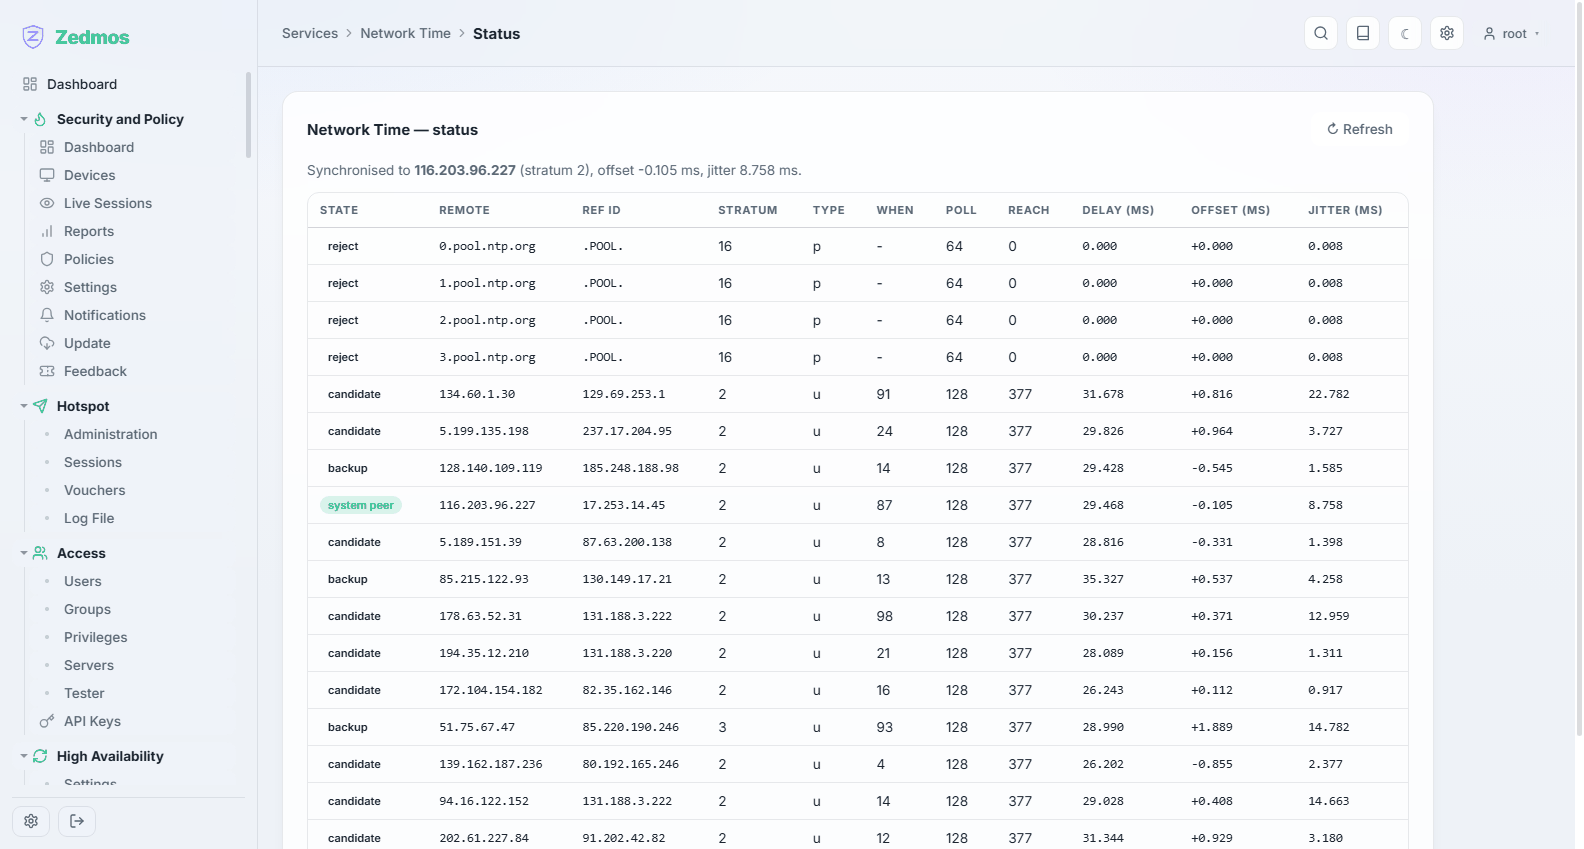
La table des pairs : quel serveur est réellement retenu, le décalage et la gigue. « Synchronisé » est un état qui se lit ici, pas une supposition.
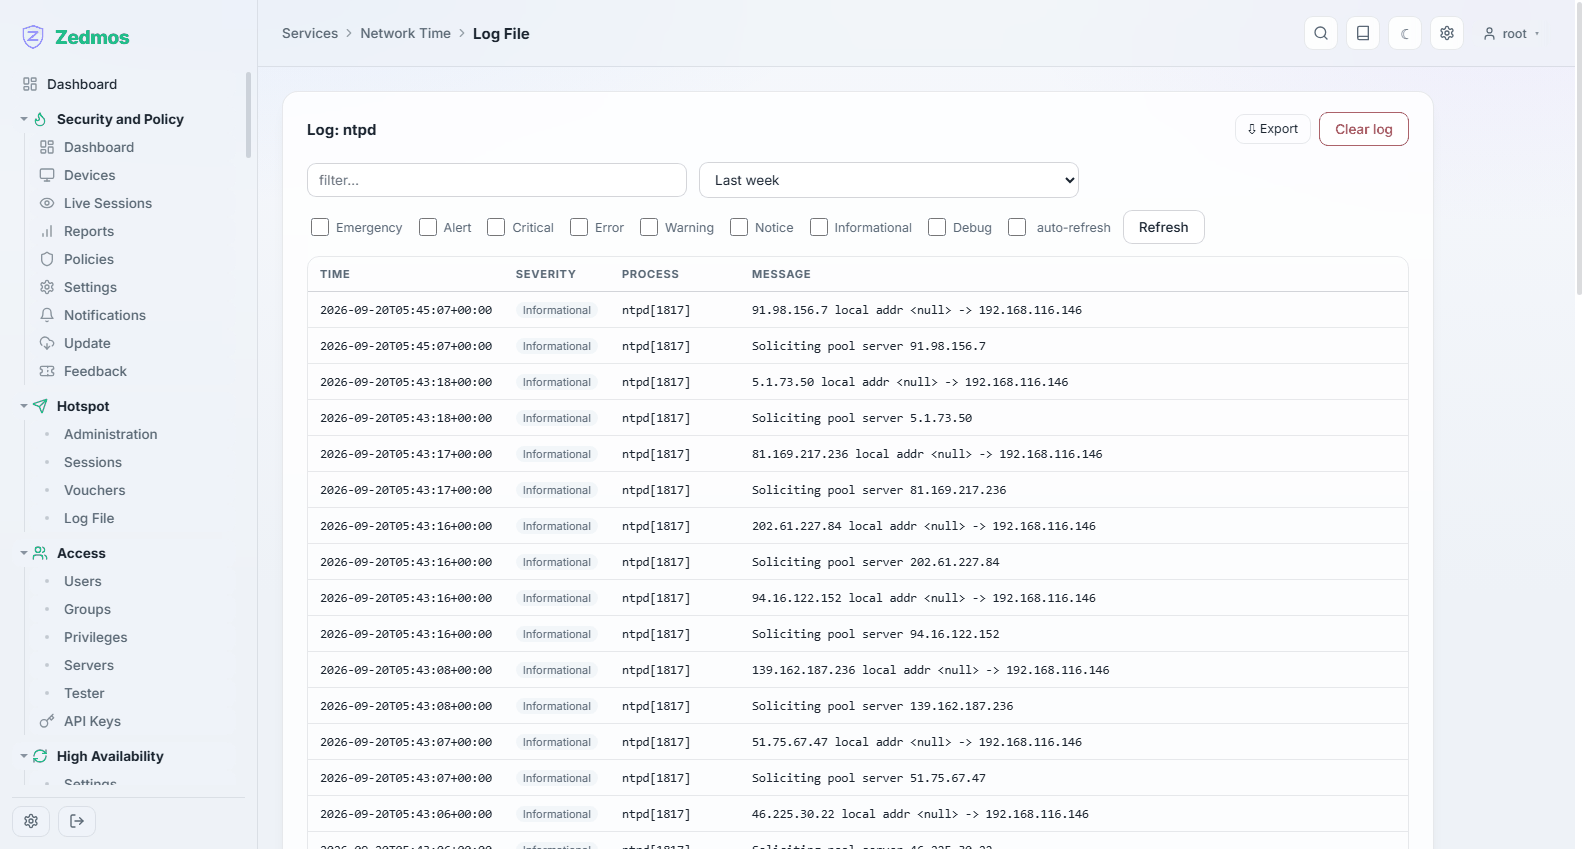
Log File — /log/core/ntpd
ClamAV Antivirus
Settings — /m/clamav/clamav
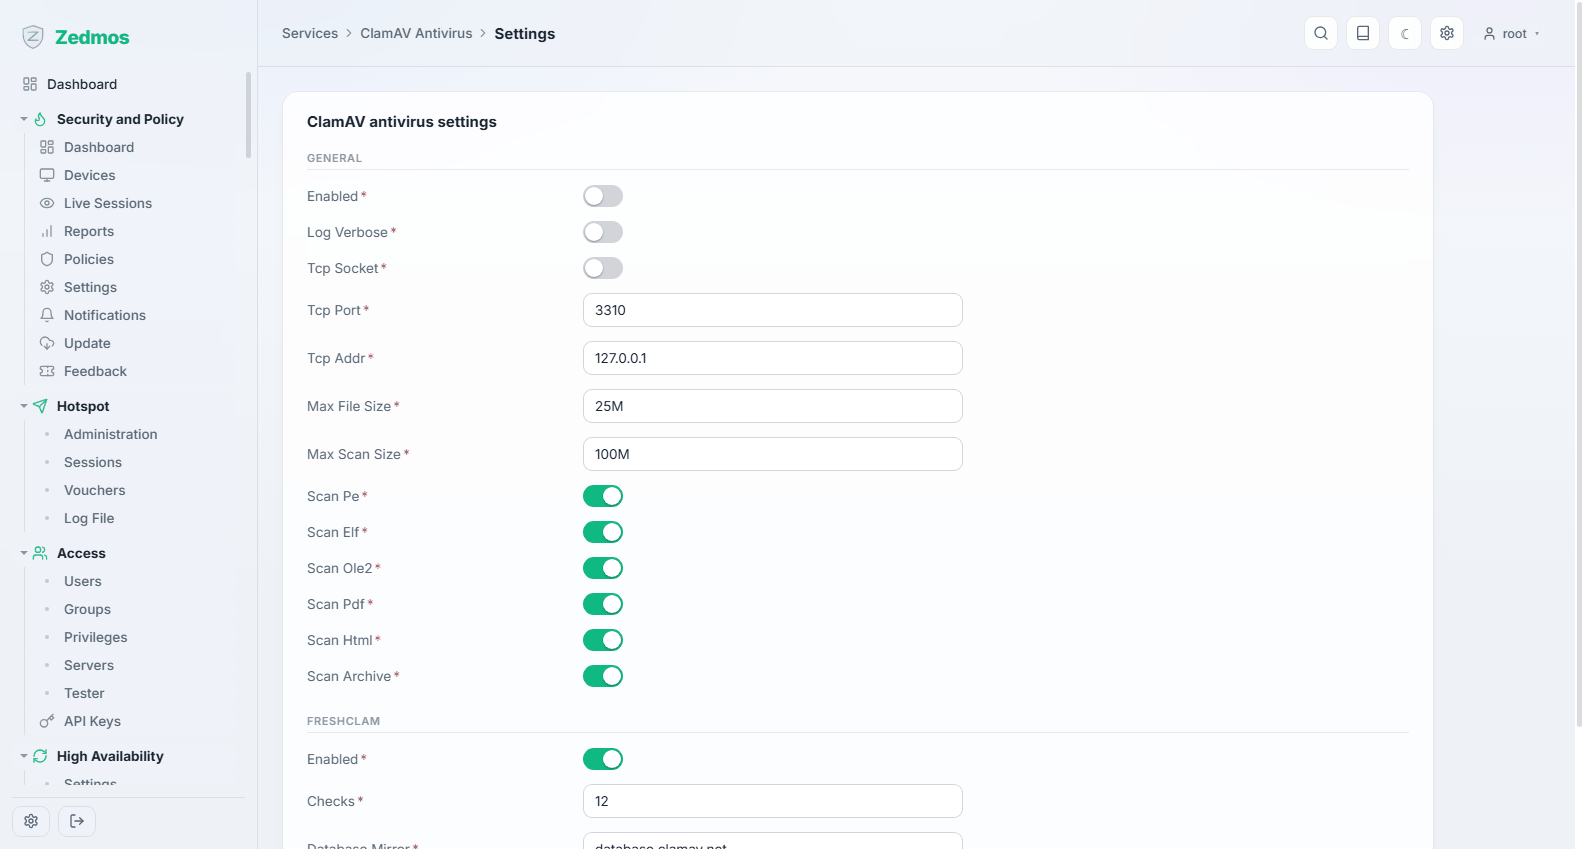
L'antivirus : s'il tourne, à quelle fréquence les signatures se rafraîchissent, et les limites d'analyse.
ClamAV garde sa base de signatures en mémoire — environ un gigaoctet. Sur un boîtier de 2 Go de RAM, l'activer change le caractère de la machine. Prévoyez 4 Go ou plus si vous le voulez actif.
Status — /clamav-status
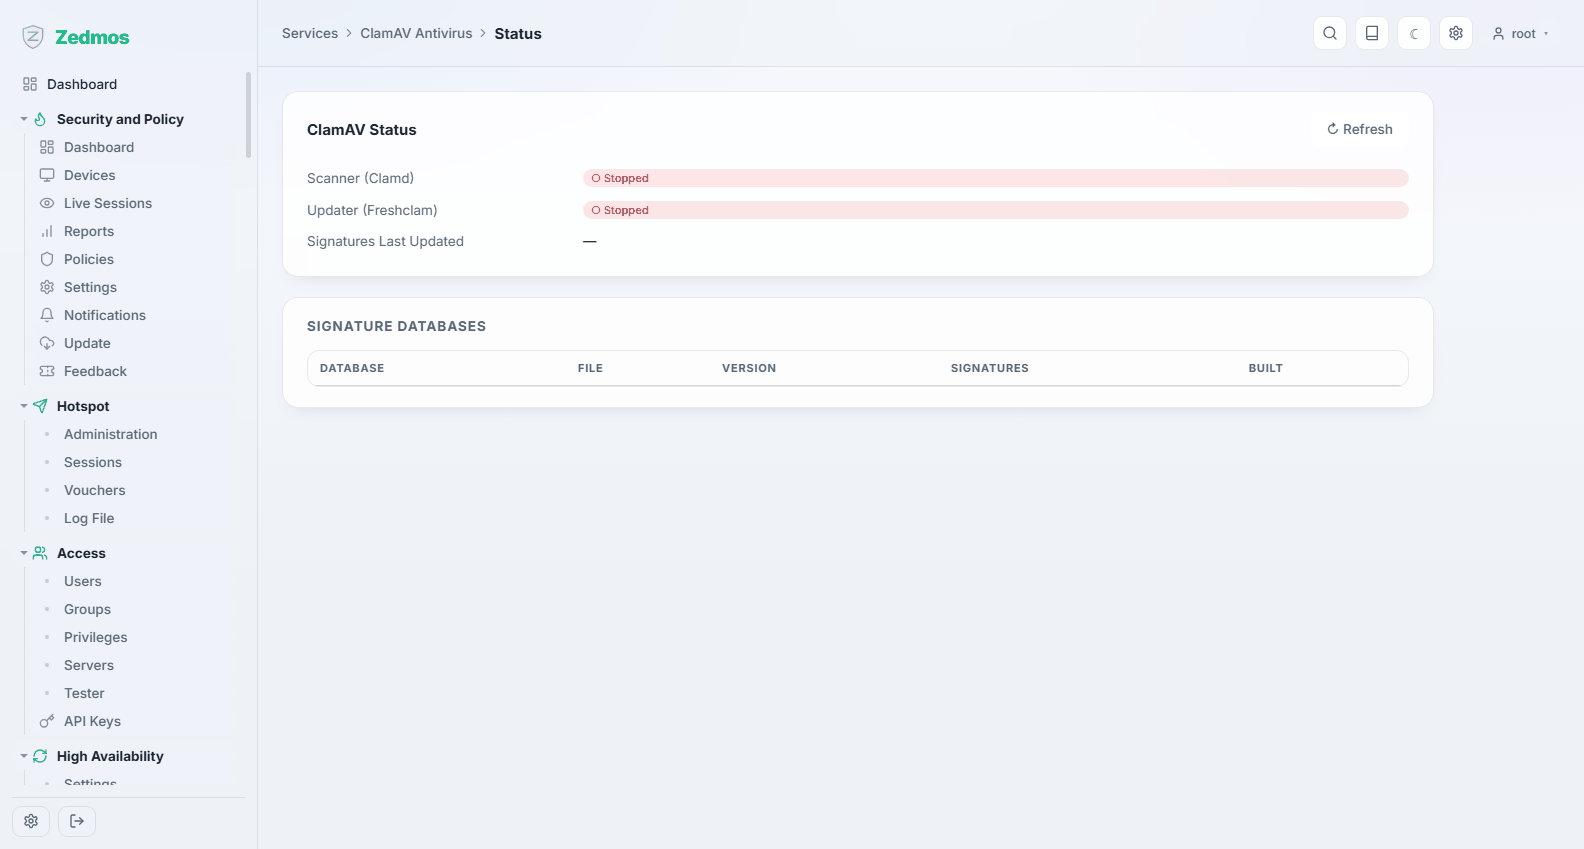
Si l'analyseur est debout, quel âge ont les signatures, et ce qu'a fait la dernière mise à jour. Une date de signature ancienne est ce qu'il faut remarquer ici.
Log File — /log/core/clamav