Wir wollen nicht Ihr SIEM sein
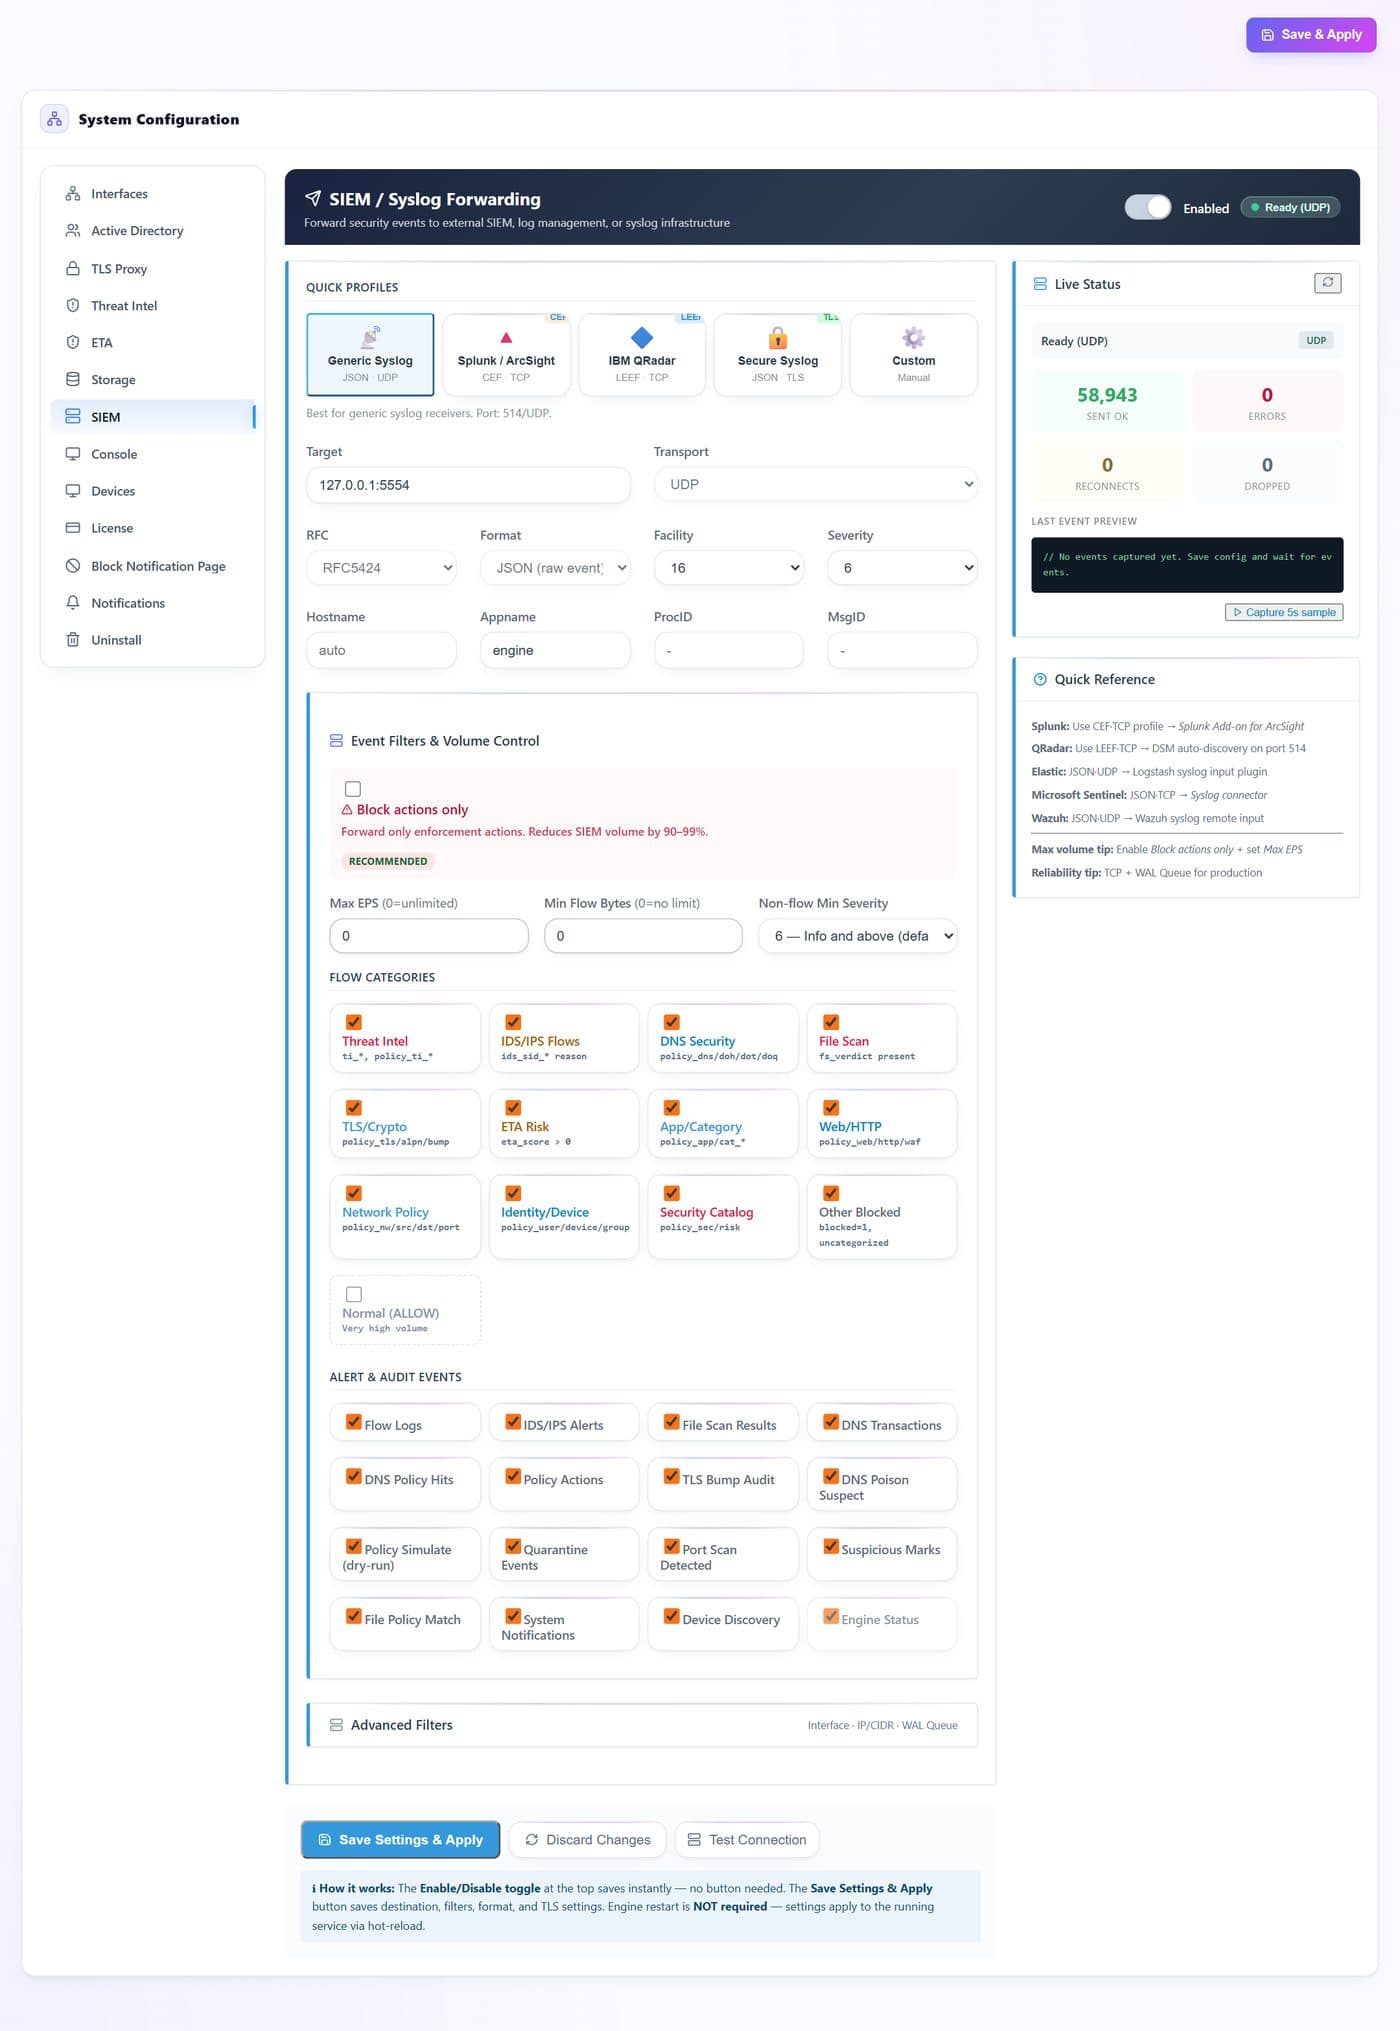
Speicherung, quellübergreifende Korrelation, Hunting und Fallbearbeitung sind Aufgabe Ihrer Plattform, und die haben Sie bereits bezahlt. Unsere ist, die bestmögliche Quelle darin zu sein: CEF für Splunk und ArcSight, LEEF 2.0 für QRadar, strukturiertes JSON, RFC 5424 oder 3164, über UDP, TCP oder TLS auf 6514 — oder direkt auf einen Elasticsearch-Bulk-Endpunkt, wo kein Syslog-Sprung gewünscht ist.
Ein Datensatz, mit dem sich ein Ticket schließen lässt
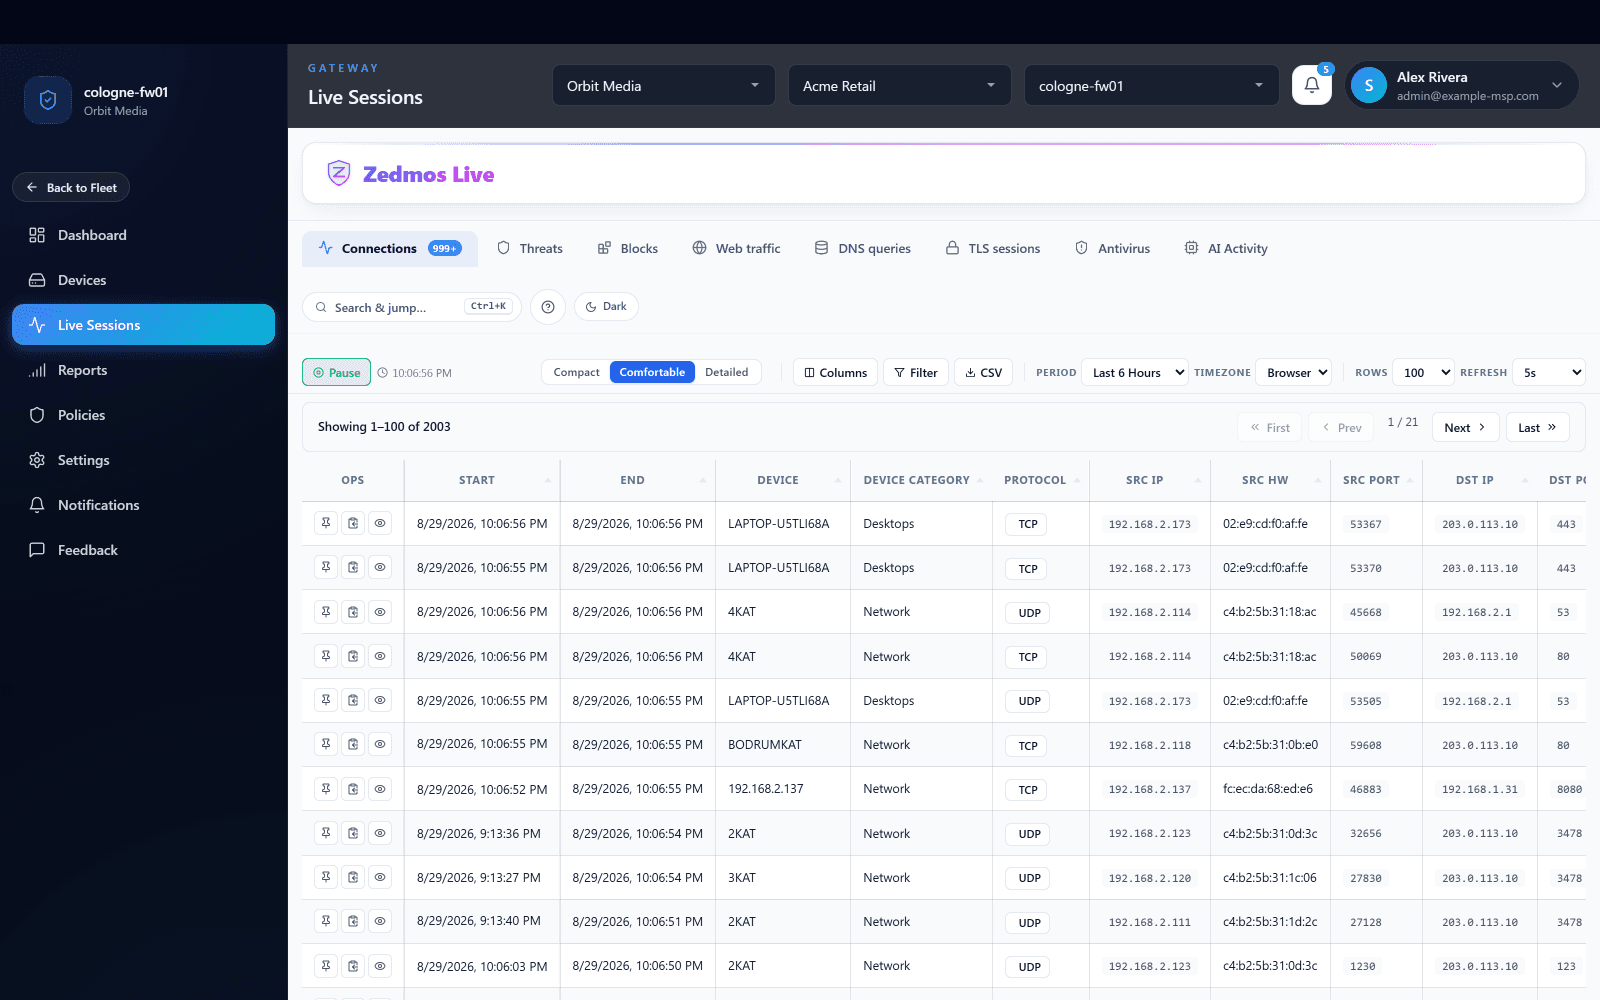
Das Ereignis trägt die Entscheidung und die Regel dahinter — getroffene Richtlinie und Gruppe, Regel-ID, Anwendung und Kategorie, SNI, gestellte DNS-Frage, URI, Schnittstelle, Byte-Zahl — sowie Nutzer und Gerät, zu denen die Verbindung gehörte, auf der Box aus Verzeichnis- und VPN-Identität aufgelöst. Die erste Frage nach einem Alarm lautet wer, und sie ist im Datensatz bereits beantwortet.
Sie entscheiden, wofür Ihr SIEM zahlt
Gefiltert wird, bevor das Ereignis die Firewall verlässt: nach Ereignistyp, Flow-Kategorie, Mindest-Schweregrad, Mindestgröße, Quell-Subnetz, Schnittstelle oder nur blockierten Verbindungen — darüber eine Token-Bucket-Obergrenze für Ereignisse pro Sekunde. Ingest-Volumen wird ein Regler je Kunde statt der Preis dafür, Inspektion einzuschalten.
Keine Lücke, während der Collector ausfällt
Antwortet das Ziel nicht mehr, schreibt der Sink auf die Platte vor und spielt den Rückstand zurück, sobald es zurück ist — innerhalb eines von Ihnen gesetzten Limits. Ein durch Ihre Obergrenze verworfenes Ereignis wird getrennt von einem fehlgeschlagenen gezählt, damit eine bewusste Grenze nie wie eine Störung aussieht.
Jeder Kunde meldet dorthin, wo er es will
Das Exportziel gilt je Firewall. Ein Kunde mit eigenem SIEM behält es; ein zentral überwachter Kunde liefert an Ihres; eine ko-verwaltete Umgebung an beide. Nichts wird unterwegs durch einen Hersteller-Mandanten geleitet, denn im Pfad gibt es keinen.
Ein Analyst sieht einen Kunden
Zugriff ist eine Rolle — Owner, Admin oder Viewer — erteilt auf Mandant, Standort oder einzelnem Gateway. Ein First-Line-Analyst lässt sich auf einen Kunden oder einen Standort darin begrenzen, und die Konsole zeigt nichts daneben. Die Grenze steckt im Datenmodell, nicht in einem Filter, an den jemand denken muss.
Ein Kunde wird ohne Vor-Ort-Termin aufgenommen
Ein Administrator stellt ein einmaliges Install-Token aus, gebunden an Kunde und Ablauf. Die Firewall legt es bei der ersten Registrierung vor, das Token ist verbraucht, und die Box ist von da an diesem Kunden zugeordnet. Das Token wird gehasht gespeichert und einmal angezeigt — eine abgeflossene Konsolenseite verschafft also niemandem eine Aufnahme.
Eindämmung kommt aus derselben Richtlinie
Die meisten Sensoren können nur melden. Über Erlauben und Verwerfen hinaus kann dieser das Gerät isolieren, die Quelle tarpitten, eskalieren, umschreiben oder Ihren SOAR-Webhook per POST ansprechen — ausgeführt auf einem Worker-Thread, damit der Inline-Pfad nie auf Ihre Automatisierung wartet und ein langsamer Webhook kein Netzproblem wird.
Ein Ausfall der Verwaltung ist kein Ausfall der Sicherheit
Ist die Konsole nicht erreichbar oder läuft eine Lizenz aus, setzt jede Firewall die bereits vorhandene Richtlinie weiter durch und schreibt weiter ihre Datensätze. Nichts im Erkennungspfad hängt davon ab, dass ein Cloud-Mandant läuft, und nichts stoppt, weil die Abrechnung stoppte.