Ein Mandantenmodell, das mitwächst
Konsole, Organisation, Niederlassung, Gateway. Der Kontextwechsel ist sofort, und ein Gateway ist von jeder Ebene erreichbar, ohne die aktuelle Seite zu verlieren.
Zero Trust Console
Organisationen, Niederlassungen und Gateways in einem Baum. Rollenbasierter Zugriff bis auf die einzelne Firewall. Auf Ihrem Server, unter Ihrer Domain, die Daten Ihrer Kunden bleiben bei Ihnen.
Standorte setzen und verbinden. Die Konsole schreibt die Konfiguration für beide Tunnelenden und verteilt sie — niemand öffnet eine Firewall und tippt eine Regel. Minuten, kein Nachmittag.
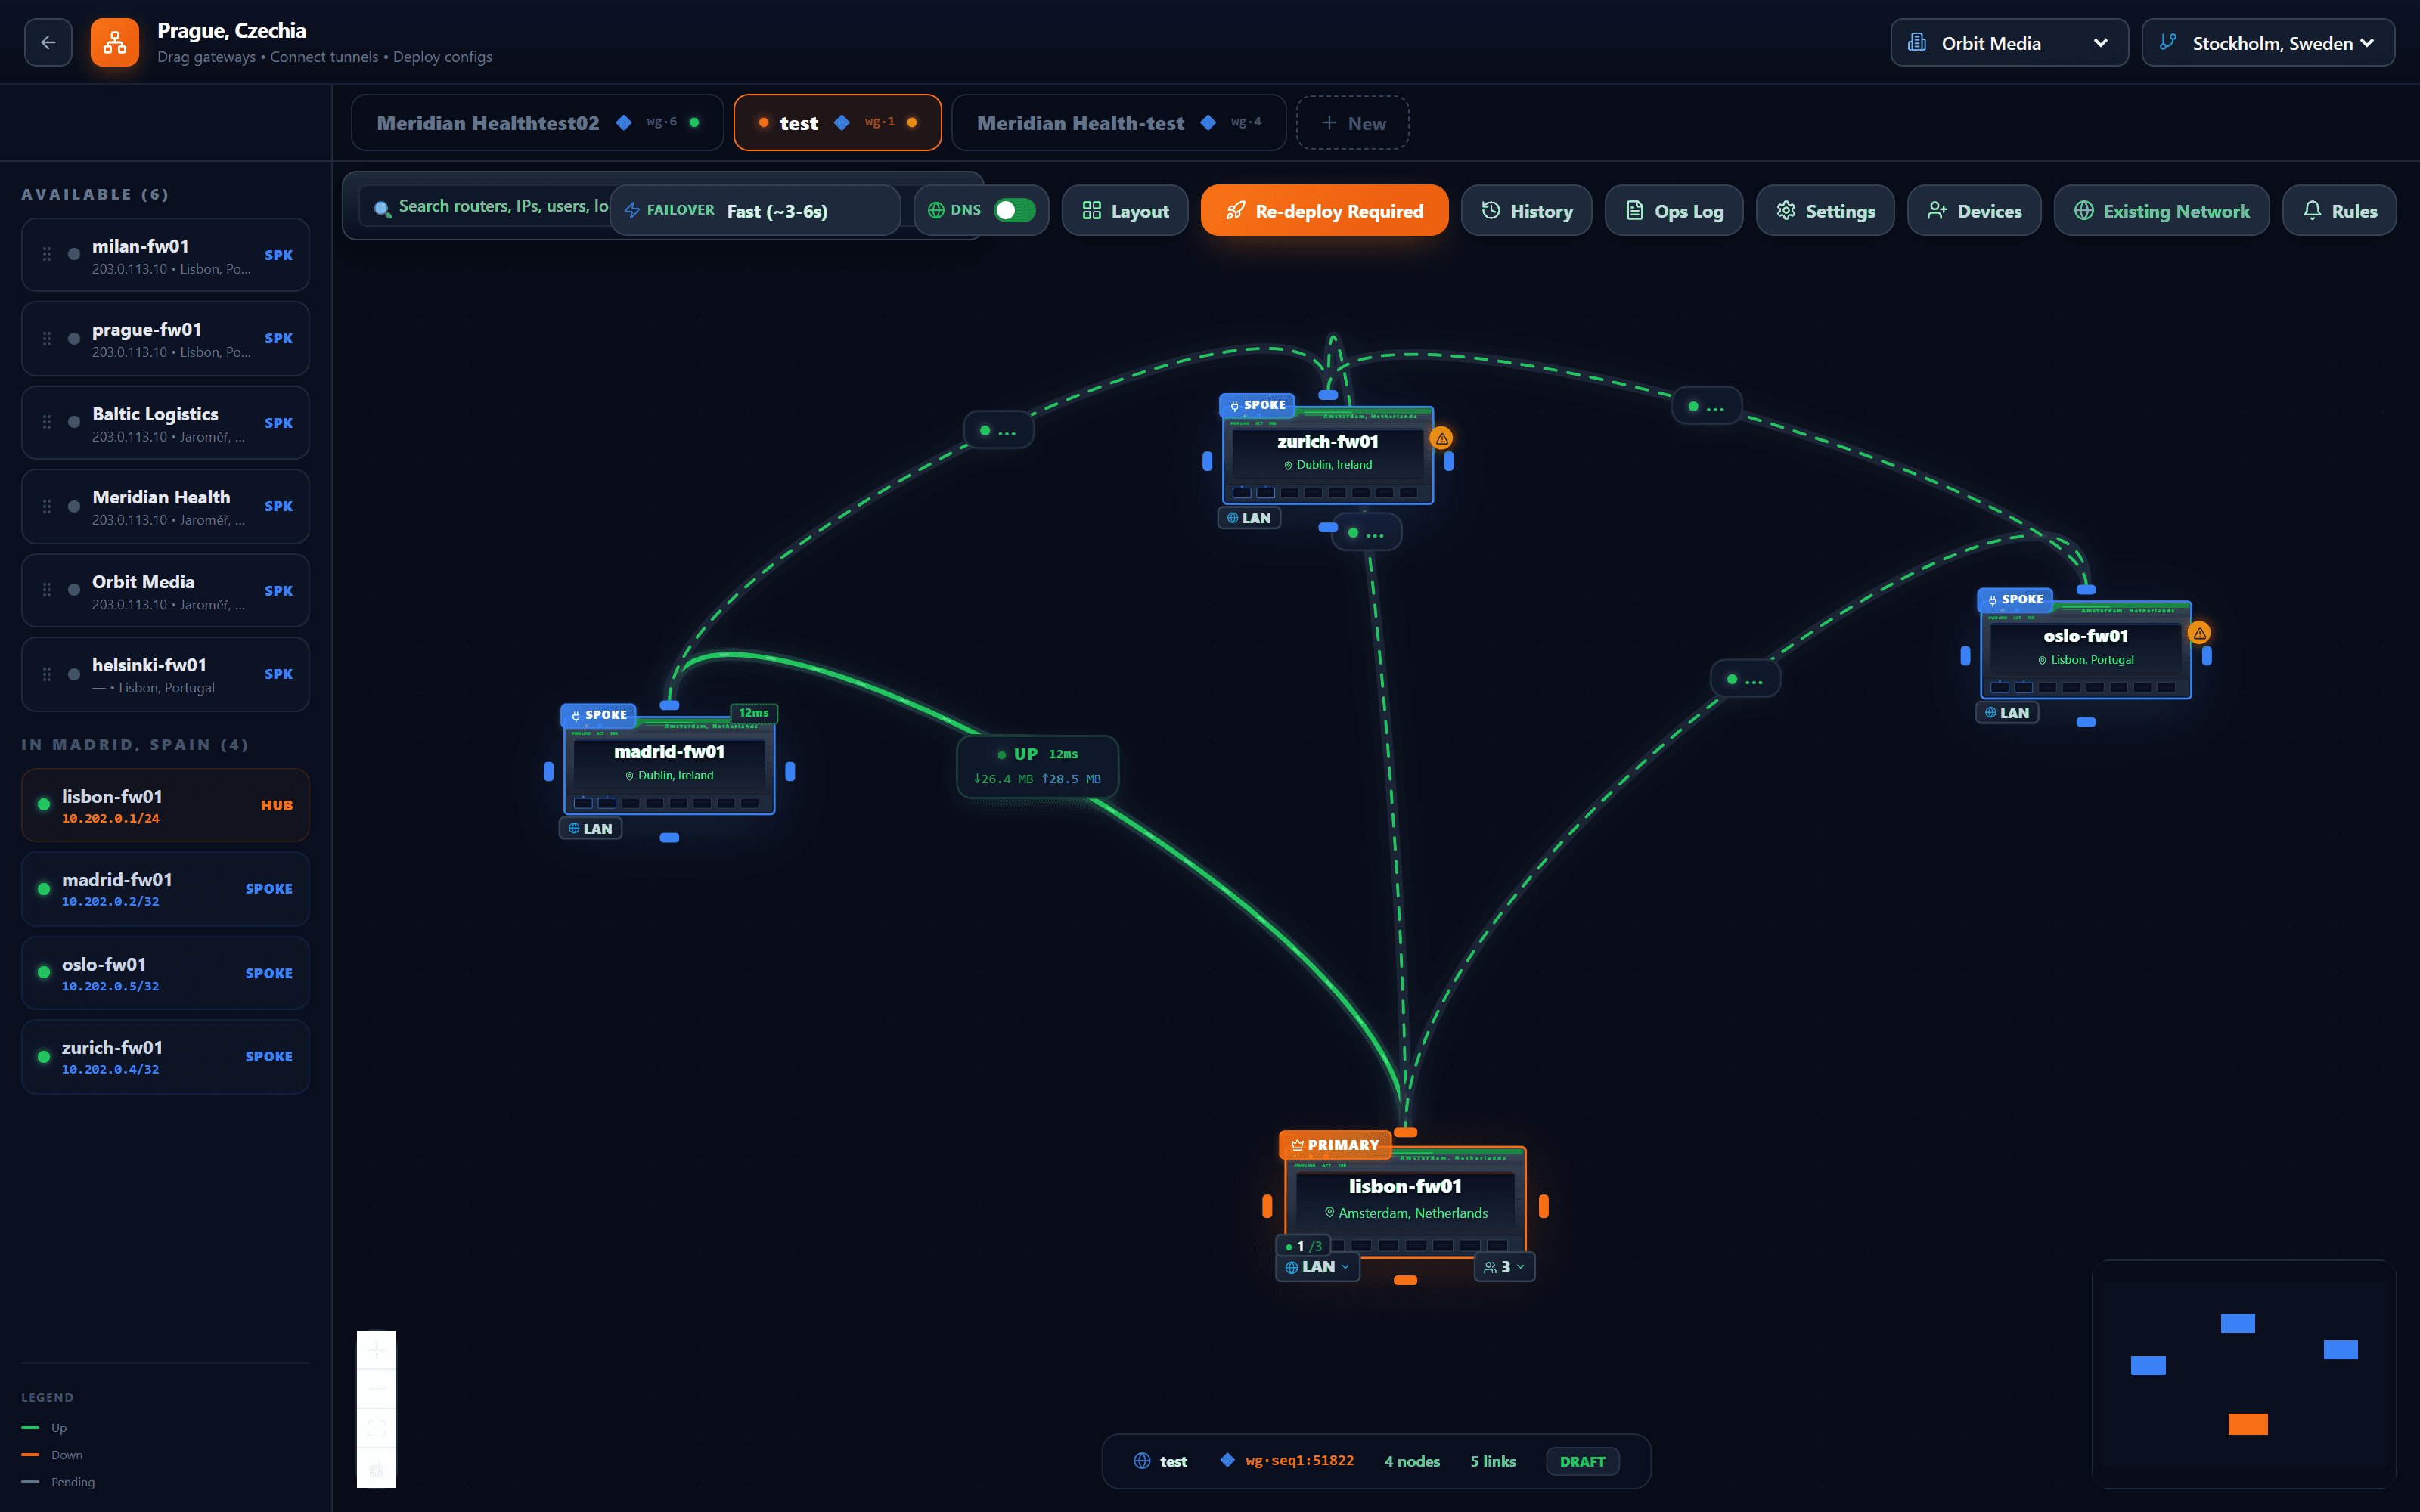
Die Firewalls, die ein Kunde bereits hat, nach Standort gelistet. Auf die Fläche ziehen — und sie wird Spoke oder Hub.
Alles, was am primären Hub ankommt, trifft auf dieselbe Policy: Anwendungskontrolle, IDS/IPS, TLS-Inspektion, DLP und AI Gateway. Zeichnen Sie stattdessen einen direkten Tunnel zwischen zwei Spokes, wird deren Verkehr an beiden Enden statt in der Mitte geprüft — die Konsole sagt das, bevor Sie sich festlegen.
Auf oder ab, Latenz, Bytes je Richtung — am Link, wo Sie hinsehen, nicht in einem Log, das Sie erst öffnen müssten.
Ob Spokes automatisch auf einen Backup-Hub wechseln, wenn der primäre nicht mehr antwortet — und nach wie langer Stille —, ist eine Einstellung der Zeichnung, nicht jeder Firewall.
Die Fläche weiß, wann sie von dem abweicht, was die Firewalls fahren. Ein Button schreibt die Konfiguration beider Tunnelenden und verteilt sie.
Tunnel-Transport
Einmal für die Topologie gewählt.
Menschen, nicht nur Standorte
Remote-Nutzer werden genauso angelegt, mit einem Einmal-Link. Der Zugang gilt je Gerät — ein verlorenes Notebook wird einzeln gesperrt.
Zedmos veröffentlicht die Versionen. Sie entscheiden, welche Firewalls sie wann übernehmen.
Zedmos
Für Konsole und Firewall, jeweils eigenständig. Die Konsole meldet die Verfügbarkeit, statt darauf zu warten, dass Sie nachsehen.
Sie
Erst einige Firewalls, dann der Rest — oder alles auf einmal. Eine kleine Gruppe zuerst zu aktualisieren findet Probleme, solange sie klein sind.
Sie
Die Version jeder Firewall in einer Liste. Ein zurückgefallenes Gerät hat einen Grund dafür — und ihm fehlt jeder Fix seither.
Vier Ebenen. Eine Rolle wird auf einer davon vergeben und reicht bis nach unten — so sieht ein First-Level-Techniker genau den zugewiesenen Kunden und sonst keinen.
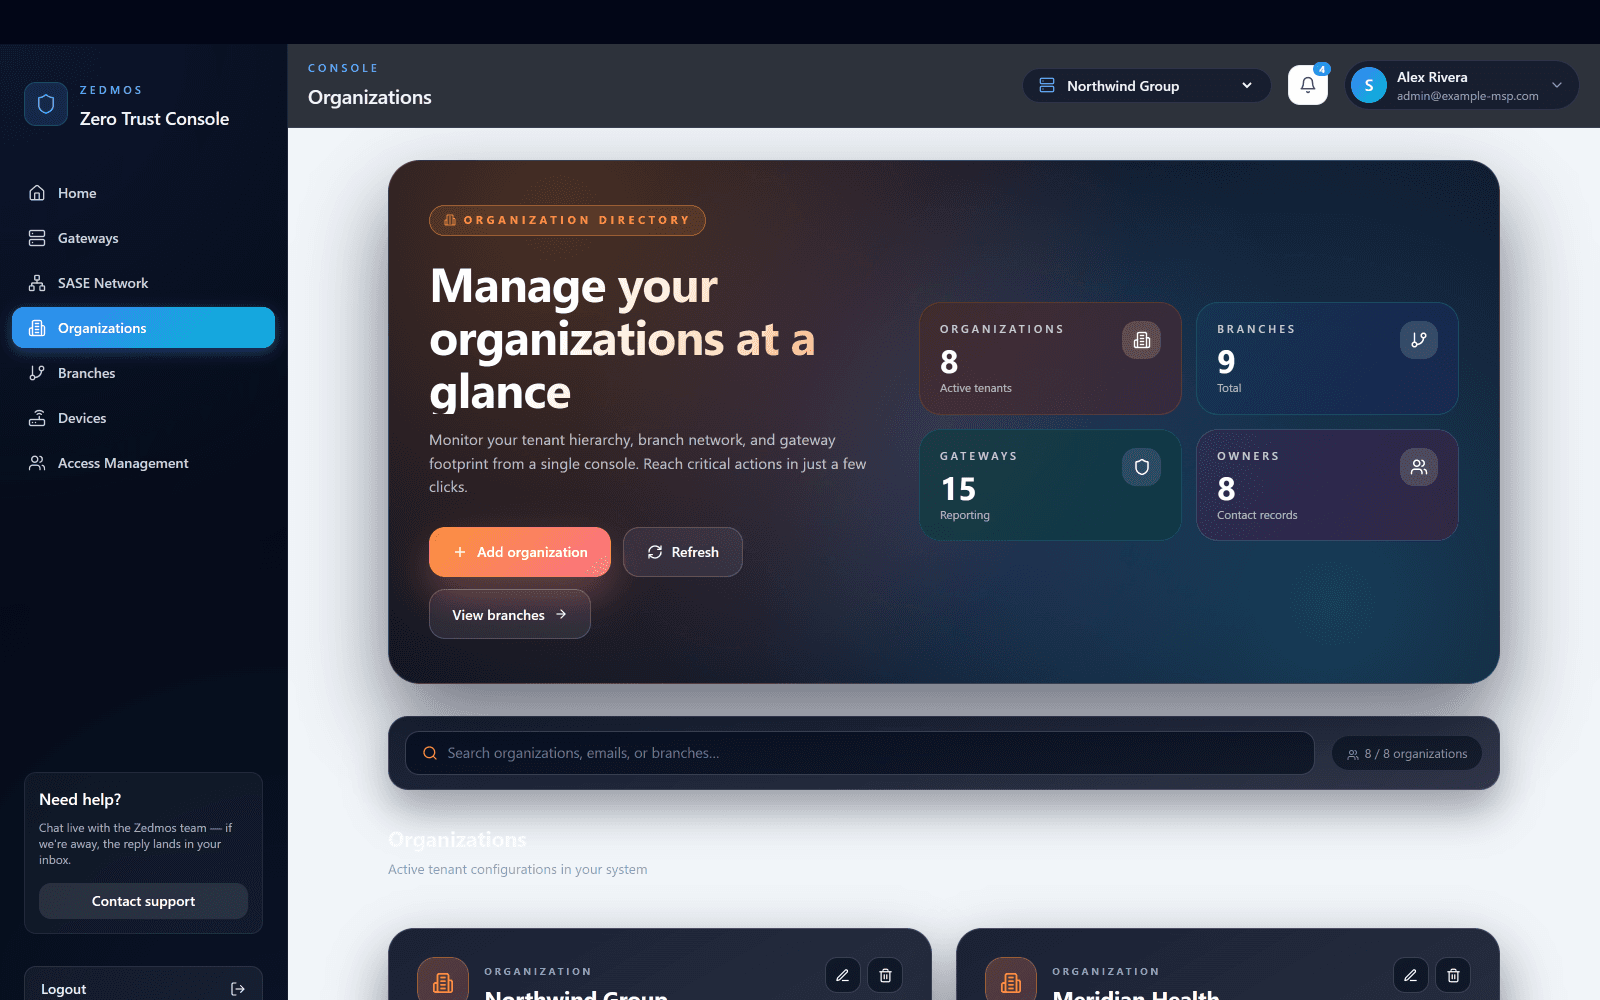
Auf Ihrem Server, unter Ihrer Domain. Jeder Kunde, den Sie betreuen, ist eine Organisation darin; der Zähler hier ist der ganze Bestand.
Oben umschalten, und jede Seite folgt: deren Firewalls, Policy und Reports — ohne Einblick in andere.
Ein Kunde mit elf Büros sind elf Standorte unter einer Organisation. Ein Techniker vor Ort kann auf genau einen davon begrenzt werden.
Gleich welche Plattform sie fährt: Sie meldet sich beim ersten Start an ihrem Standort an und berichtet hierher.
Owner ändert alles, auch die Zugriffsrechte anderer; Administrator ändert Policy und Konfiguration; Viewer liest Reports und Sitzungen und ändert nichts.
Einmal geschrieben, an einer Stelle, für so viele Firewalls wie nötig — und auf jeder durchgesetzt, ob die Konsole danach erreichbar ist oder nicht.
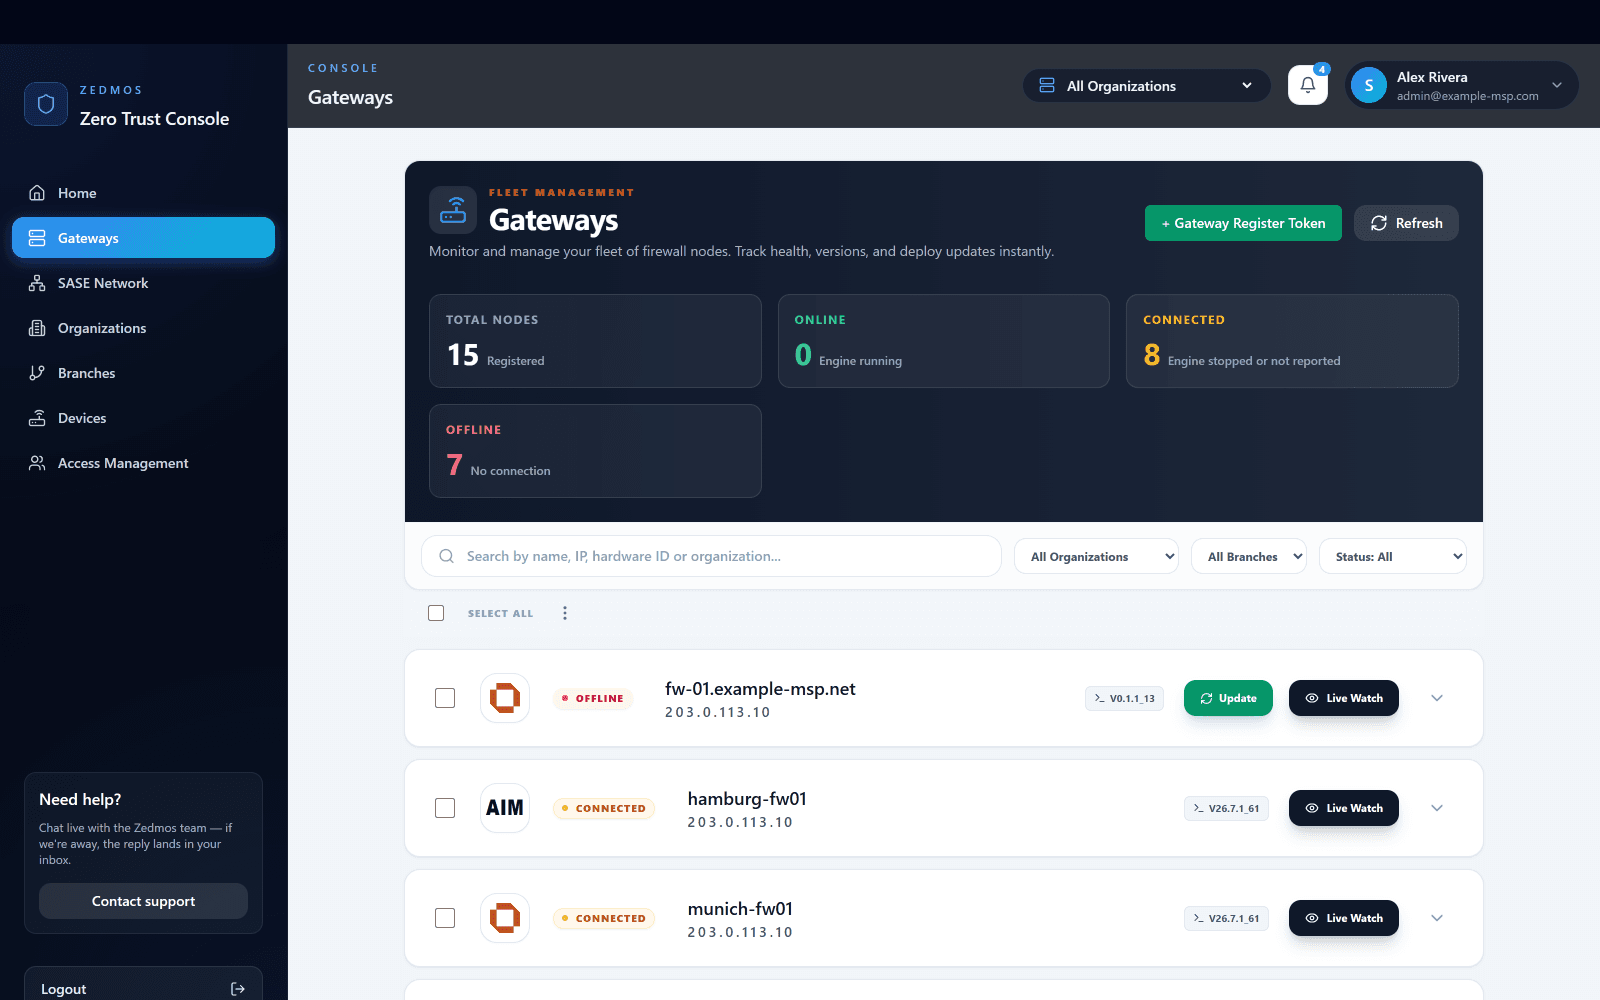
Registrierungs-Token erzeugen, in den Installer geben — die Firewall meldet sich beim ersten Start in der richtigen Organisation und am richtigen Standort an.
Registriert, online, verbunden, offline. Eine Firewall, die nicht mehr berichtet, ist hier eine Zahl, bevor sie ein Anruf wird.
Dieselbe Liste dient dem Techniker mit einem Kunden und der Person, die für alle verantwortlich ist.
Jede Firewall zeigt, was sie fährt. Eine Version wird angeboten, nicht erzwungen: erst ein paar Firewalls, dann der Rest — oder alle auf einmal.
Die Live-Sitzungen jeder Firewall in der Liste öffnen, ohne sich an der Firewall selbst anzumelden.
Sie
Eine Regel für einen Kunden liegt bei dessen Organisation, eine für einen Standort bei dessen Branch. Eine später hinzugefügte Firewall erbt sie ohne Eingriff.
Sie
Das Risiko liegt nie in der Syntax, sondern in einer korrekten Regel, die mehr trifft als gedacht. Der Abgleich mit echtem Verkehr zeigt das, bevor die Nutzer es tun.
Zedmos
Die Verteilung wird je Gerät gemeldet, ein Teilrollout ist sichtbar statt angenommen. Drei Fehler von vierzig erfahren Sie, statt sie zu entdecken.
Zedmos
Verwaltung und Durchsetzung sind getrennt. Ist die Konsole nicht erreichbar, setzt jede Firewall weiter durch, was sie hat — eine Kontrolle, die mit dem Management-Server ausfällt, versagt im falschen Augenblick.
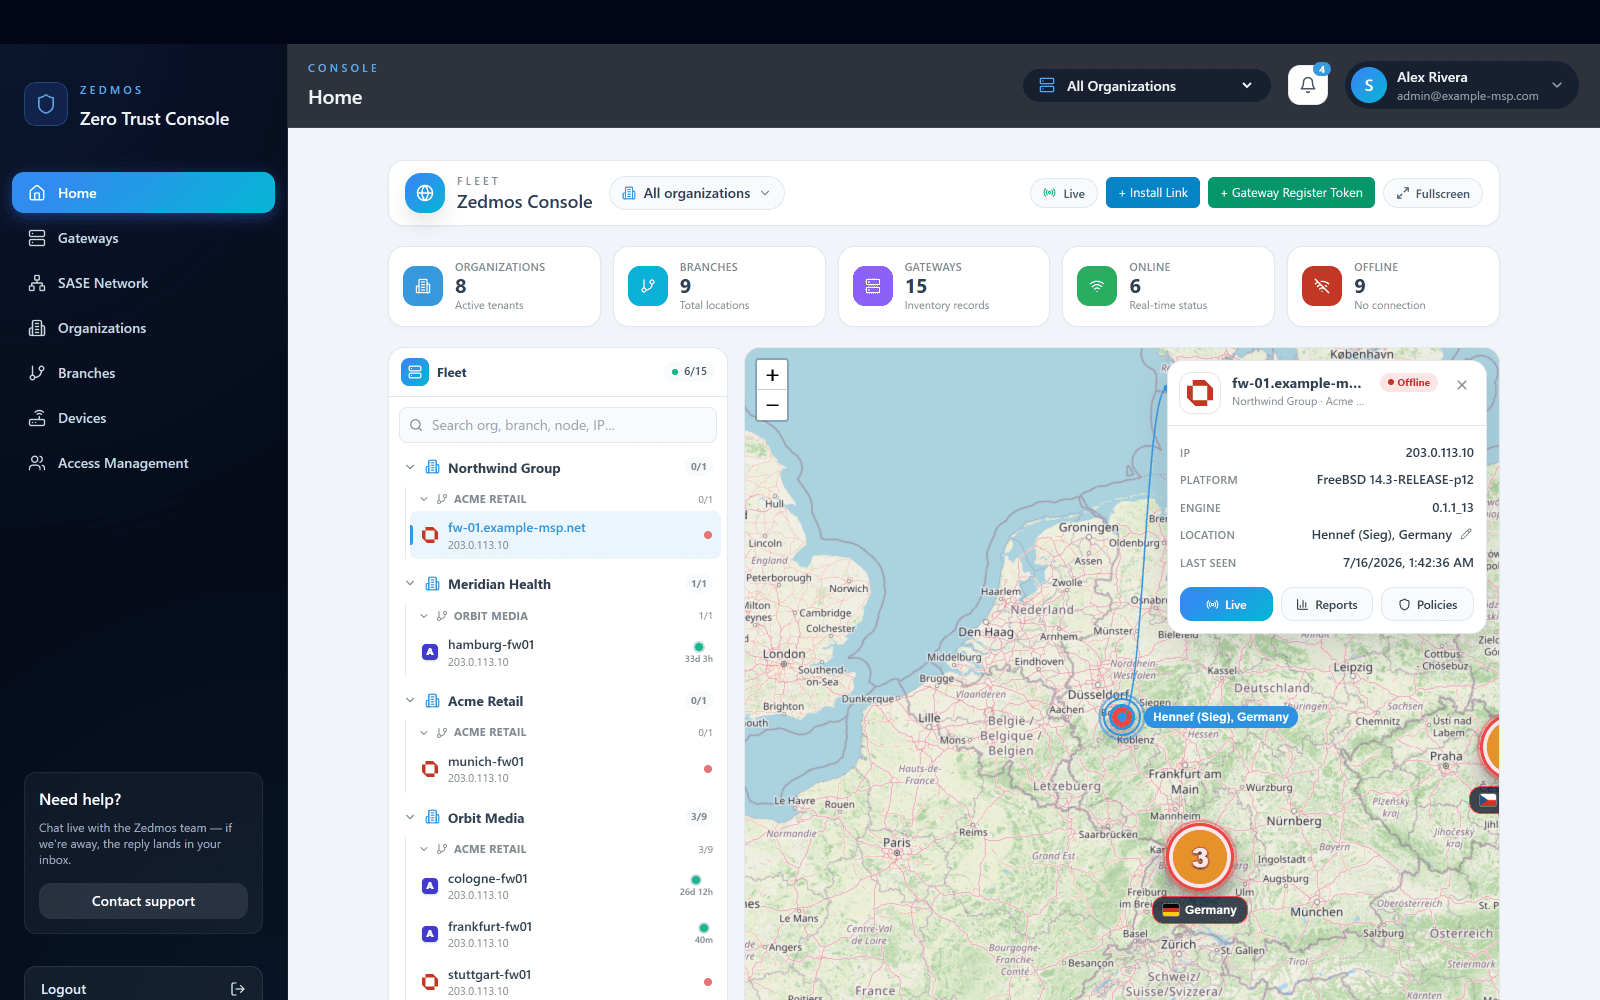
Jeder Standort auf einer Karte
Flotte · 1 von 9
Die Konsole öffnet den gesamten Bestand: Organisationen, Niederlassungen und Gateways in einem Baum, jeder Standort mit aktuellem Zustand auf einer Live-Karte.
Konsole, Organisation, Niederlassung, Gateway. Der Kontextwechsel ist sofort, und ein Gateway ist von jeder Ebene erreichbar, ohne die aktuelle Seite zu verlieren.
Owner, Administrator und Viewer, jeweils auf Organisation, Niederlassung oder ein einzelnes Gateway begrenzt. Ein Techniker sieht einen Kunden, ein Partner nur seine eigenen.
Ein Install-Token meldet eine Firewall beim ersten Start in der richtigen Organisation an. Sie erscheint in der Konsole, die Policy folgt.
Diese Seite führt das Argument. Die folgenden sagen, wie es tatsächlich gemacht wird — Bildschirm für Bildschirm, Einstellung für Einstellung.
Wie die Verwaltungsebene gebaut ist, was sie speichert und was sie nie sieht.
Jeder Bildschirm und jedes Bedienelement im SASE-Bereich der Konsole, mit Aufnahmen: Canvas, Knoteneinstellungen, privater Zugriff, Zugriffsanwendungen, Gerätezustand, SD-WAN und Monitor.
Die drei Ebenen und was jede wissen darf.
Die Verwaltungsebene für jede von Zedmos verwaltete Firewall auf OPNsense, pfSense CE und Zedmos NGFW: Organisationen, Niederlassungen und Gateways in einem Baum, Owner-, Administrator- und Viewer-Rollen auf jeder Ebene davon, und die Orchestrierung von Standortvernetzung und Remote-Zugriff. Sie läuft auf Ihrem Server oder von Zedmos aus Frankfurt gehostet.
Beides. Selbst gehostet ist sie ein Docker-Bundle mit Datenbank, Update-Pfad und Backup-Skript unter Ihrer Domain, und nichts verlässt es. Gehostet ist sie console.zedmos.com, betrieben von Zedmos auf deutscher Infrastruktur in Frankfurt. Gleiches Produkt, gleiche Funktionen; ein Wechsel zwischen beiden erfordert keine Neuregistrierung einer Firewall.
Nichts hört auf zu schützen. Jede Firewall hält ihre Policy selbst und setzt sie auf der Box durch; die Konsole verteilt Änderungen und sammelt Aufzeichnungen und liegt nicht im Paketpfad. Verwaltung und Durchsetzung sind bewusst getrennt.
Mit einem Install-Token. Die Firewall meldet sich beim ersten Start in der richtigen Organisation an, erscheint in der Konsole, und die Policy folgt. Kein Vor-Ort-Termin, keine manuelle Kopplung.
Ja. Sie ist ab der ersten Firewall mandantenfähig: unbegrenzt Organisationen und Firewalls im MSP-Tarif, drei Rollen auf drei Ebenen, sodass ein Techniker einen Kunden sieht und ein Partner nur seine eigenen, und White-Label auf Konsole und Firewall-Oberfläche.
Ja. Eine REST-API deckt alles ab, was die Konsole kann, dokumentiert im technischen Bereich unter API-Referenz.
Demo & Preise: info@zedmos.com
Demo anfragen