Erkennt Anwendungen, nicht Ports200+
Fast alles ist HTTPS auf 443 — eine portbasierte Regel kann das nur ganz erlauben oder ganz sperren.
OPNsense Plugin
Installation aus einem Paket-Repository, erscheint unter Services. Neun Seiten — Dashboard, Geräte, Live-Sitzungen, Reports, Policies, Einstellungen, Benachrichtigungen, Update und Support — in der Oberfläche, die Ihr Team bereits nutzt.
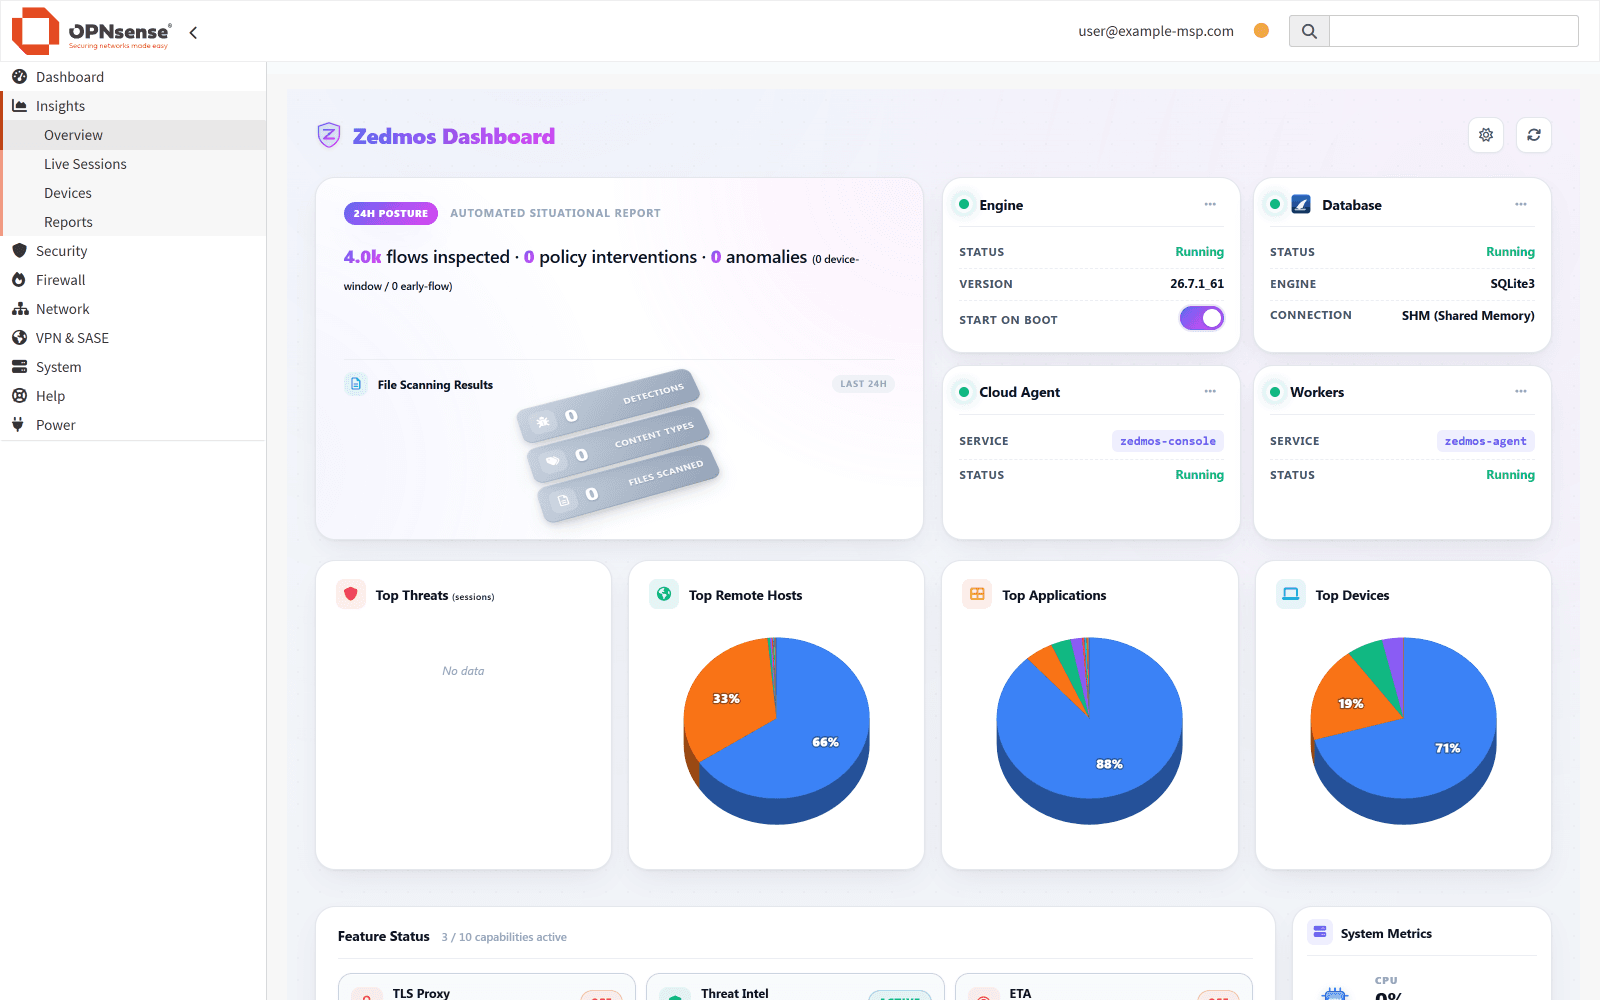
Die Firewall, die Sie heute betreiben, entscheidet nach Adresse und Port. Zedmos wird darin installiert und entscheidet danach, was der Verkehr tatsächlich ist, zu wem er gehört und was er transportiert — ohne zu ersetzen, was bereits funktioniert.
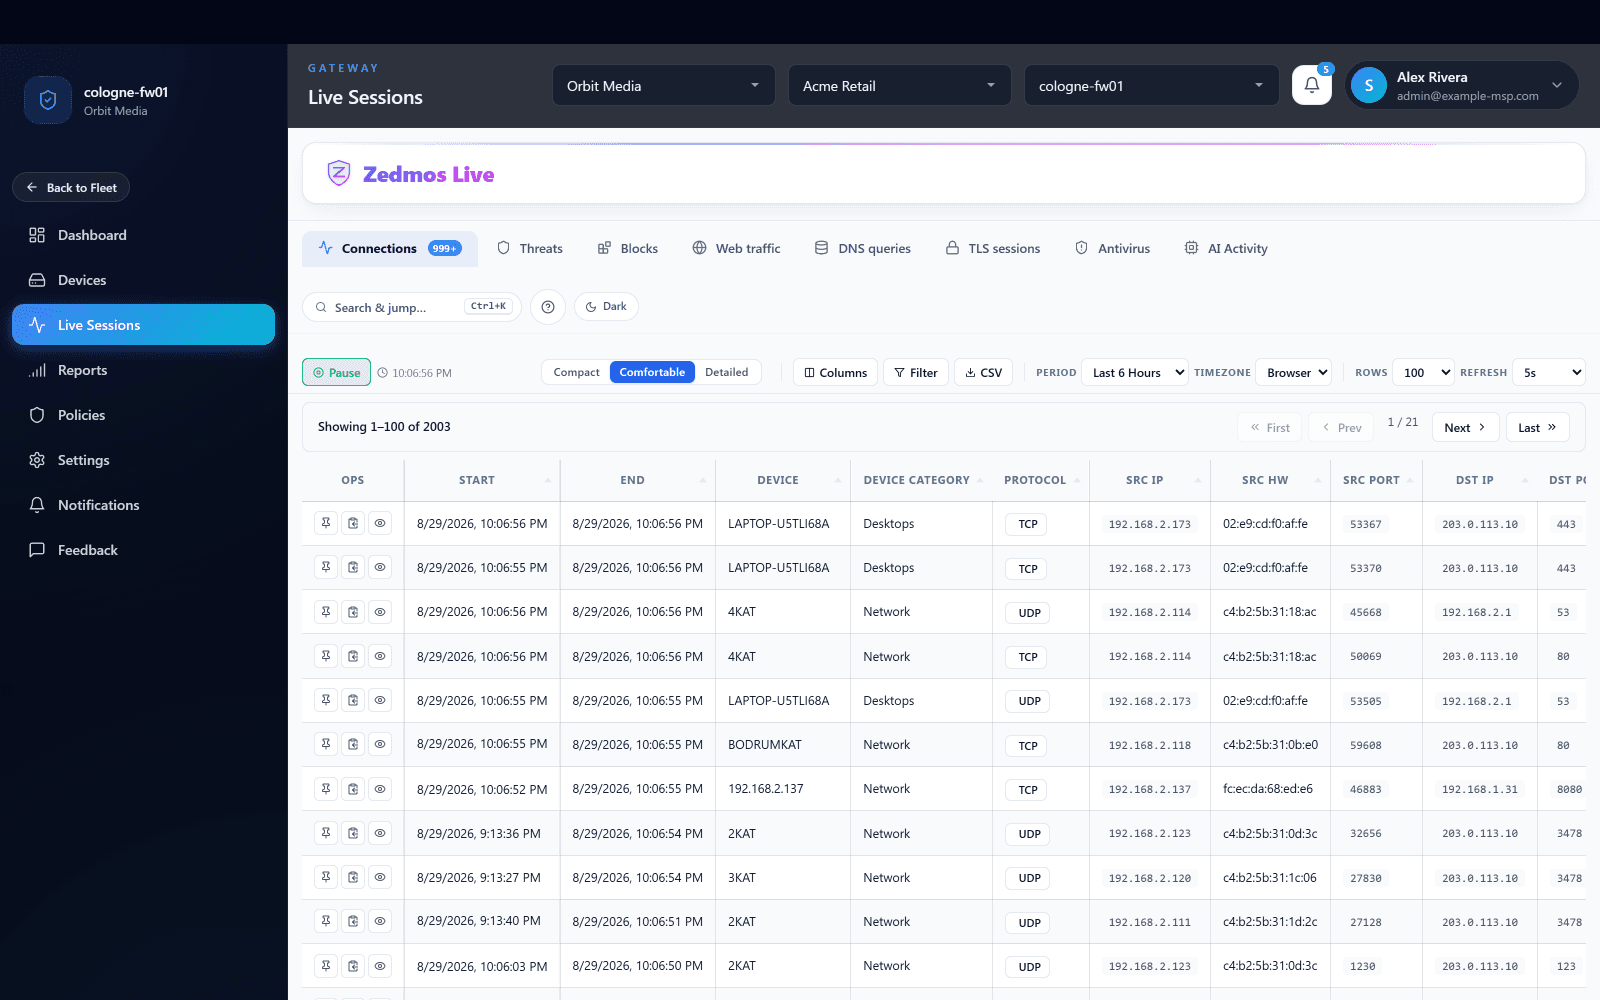
Jeder Flow, nach Anwendung statt nach Port klassifiziert — der Verbindungs-Reiter ist das Rohmaterial für alles Weitere.
Gerät, Kategorie und Hardware-Adresse in derselben Zeile wie der Flow — eine Policy kann so eine Person oder Gruppe statt einer Adresse nennen.
Bedrohungen, Blocks und Virenfunde derselben Firewall, einen Reiter weiter — Signaturen und Intelligence, angewandt bevor die Sitzung weitergeleitet wurde.
TLS-Sitzungen und KI-Aktivität: welche Dienste genutzt wurden, von wem, und was die Inhaltsprüfung im Gesendeten gefunden hat.
Kunde, Standort und Firewall werden oben gewählt. Dieselbe Ansicht gibt es für jede Firewall im Bestand, gleich welche Plattform sie fährt.
Gruppiert nach der Frage, die sie beantworten. Derselbe Umfang unter OPNsense, unter pfSense und auf Zedmos NGFW — eine Engine, ein Policy-Modell, drei Betriebsarten. Zu jedem gibt es eine ausführliche technische Darstellung unter Ressourcen.
Fast alles ist HTTPS auf 443 — eine portbasierte Regel kann das nur ganz erlauben oder ganz sperren.
Aufbrechen, was Sie wollen; Banken- und Gesundheitsverkehr per Regel unangetastet lassen.
JA3, JA4 und ALPN erkennen die Software hinter einer Sitzung auch unentschlüsselt.
Das Protokoll, auf das das Web umgezogen ist — sichtbar und steuerbar statt eine Lücke.
Verschlüsselte Auflösung umgeht namensbasierte Regeln klassischer Firewalls. Diese nicht.
Jeder Fluss live auf dem Bildschirm, mit Entscheidung und Auslöser.
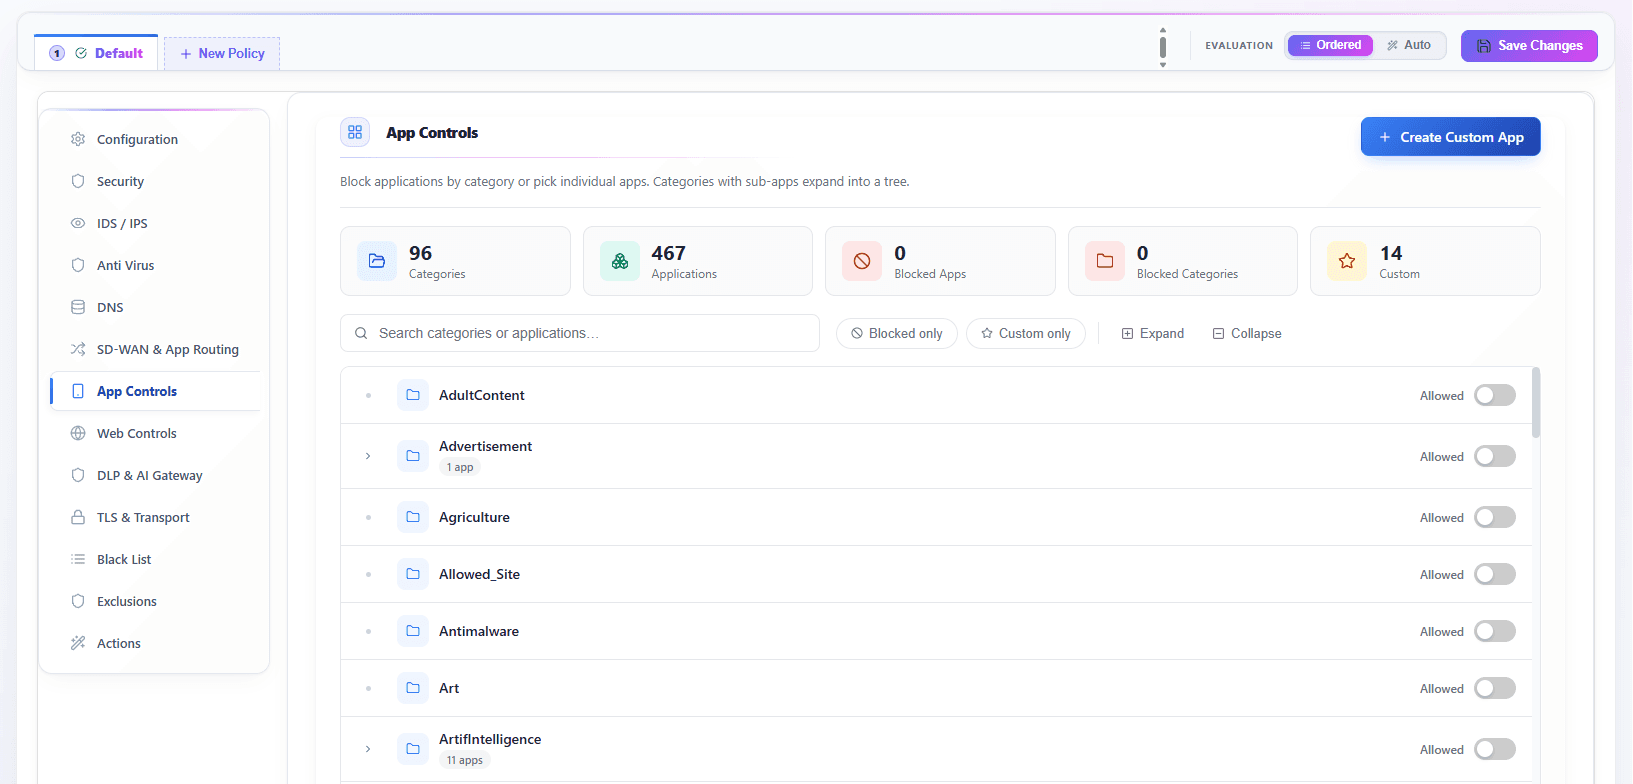
Signaturen inline auf derselben Appliance — ein Treffer ist eine Sperre, keine Morgenmeldung.
Gesammelte und gegengeprüfte Indikatoren, verteilt an jede verwaltete Firewall.
Anhänge und Downloads werden vor der Landung geprüft, nicht danach.
Erlauben, protokollieren, drosseln, isolieren, zurücksetzen, verwerfen — und mehr, auf beiden Plattformen.
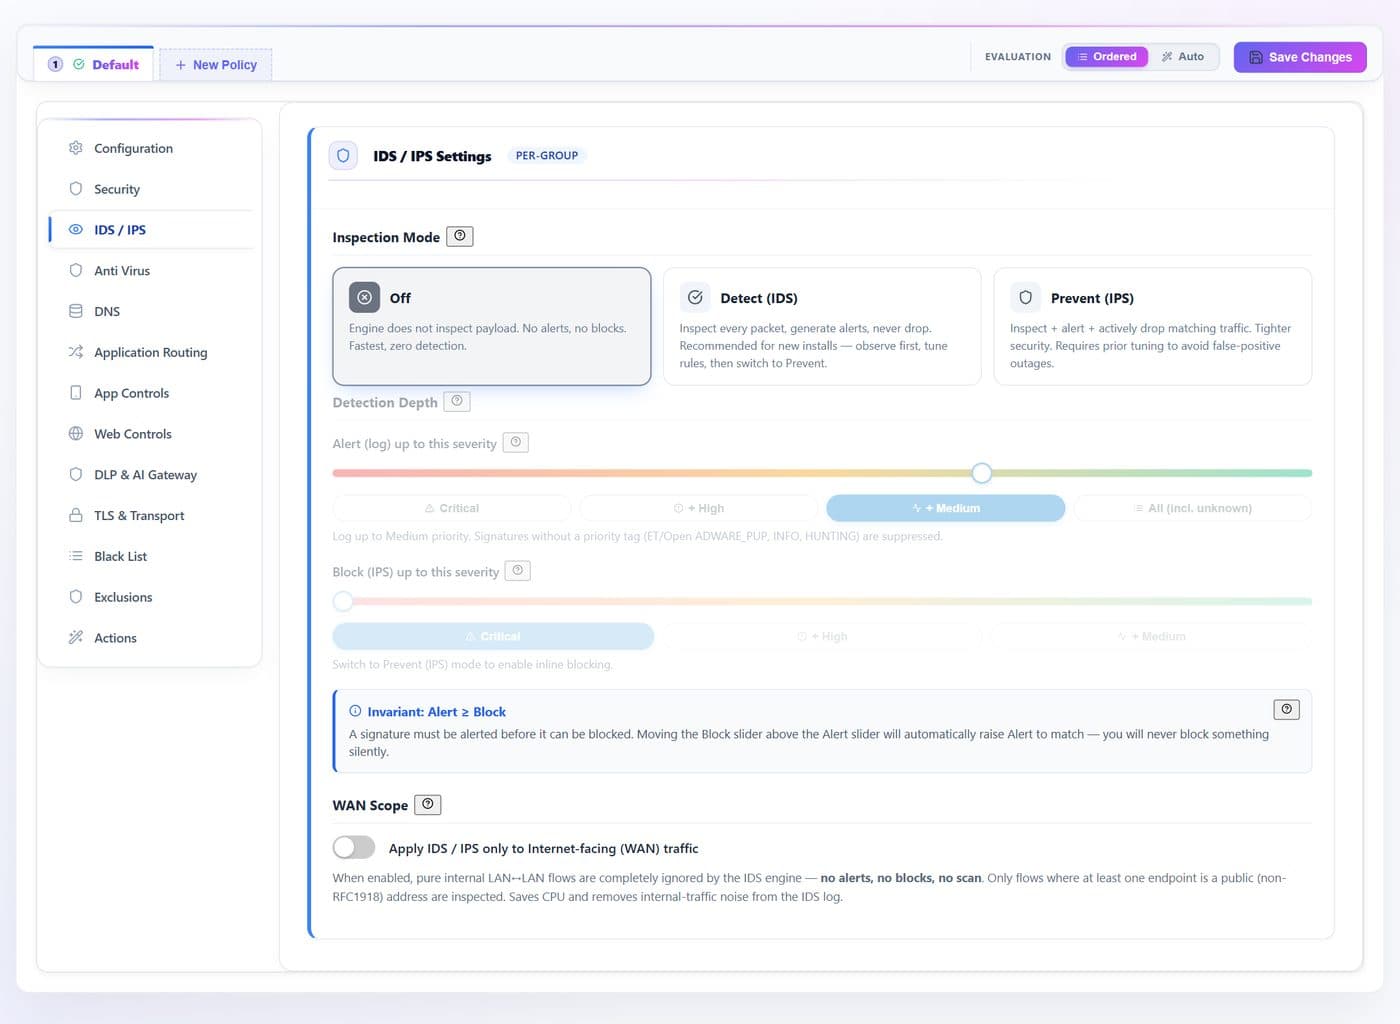
Welche Assistenten genutzt werden und von wem — beantwortet, ohne einen Prompt zu lesen.
Quellcode, Zugangsdaten und regulierte Daten auf dem Weg nach draußen erkannt, nicht im Vorfallbericht.
Deterministische Matcher plus lokales Modell. Inhalte wegzuschicken, um zu fragen, ob sie weg dürfen, ist ein Widerspruch.
Beobachten; sensible Teile entfernen und umleiten; oder blockieren. Nur das Aktionsverb der Regel ändert sich.
ChatGPT, Claude, Gemini, Copilot, Perplexity, Mistral — und ein selbst deklarierter interner Endpunkt.
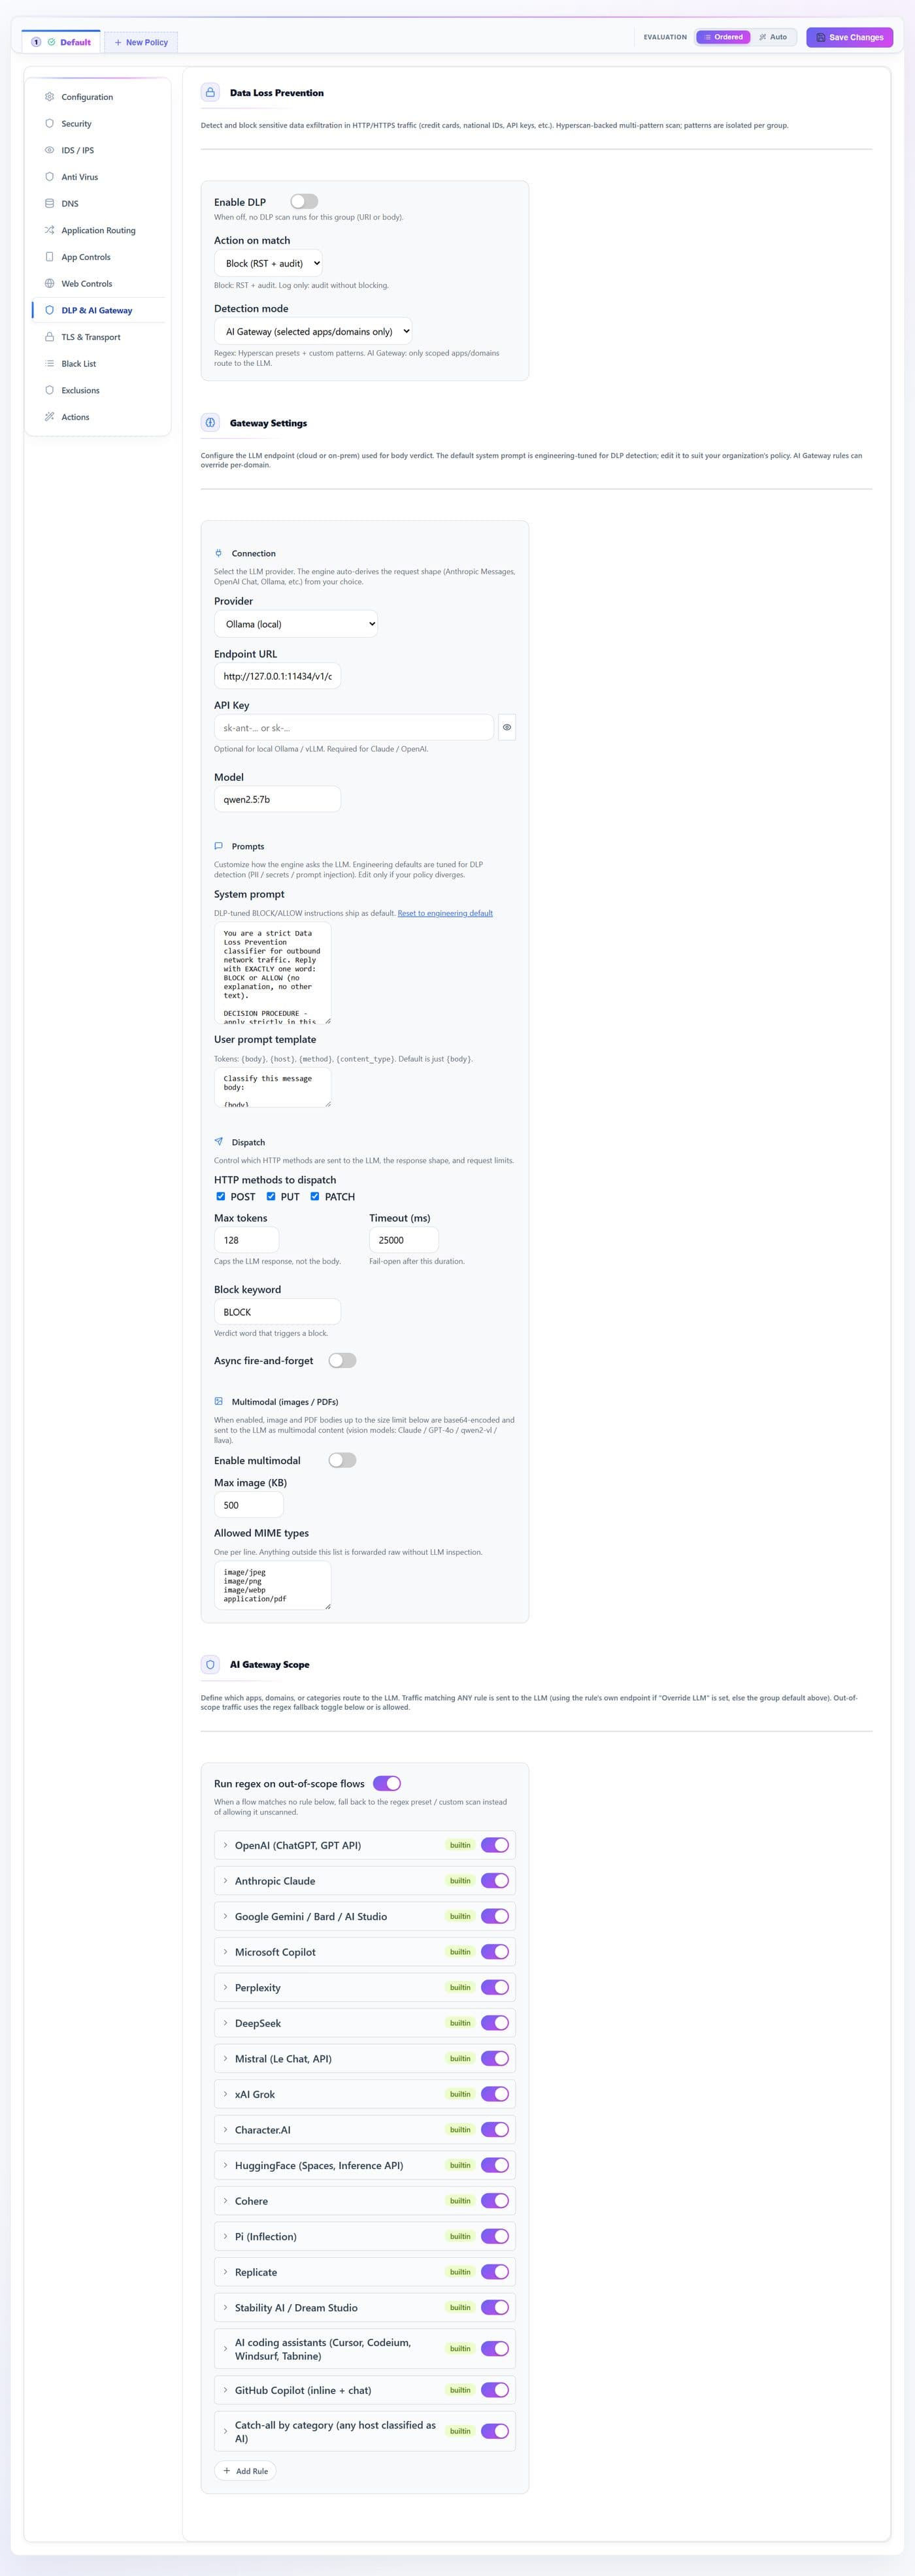
Browser, SDK oder Skript, autonomer Agent, MCP-Client oder nichts davon — jede Anfrage wird einer Klasse zugeordnet, bevor eine Aktion gewählt wird.
Der User-Agent, die Form des Anfrage-Umschlags und die aufgerufene Adresse — ein reiner API-Endpunkt und eine Chat-Oberfläche werden unterschieden.
Eine Anfrage mit Werkzeug-Definitionen, -Aufrufen oder -Ergebnissen macht aus einem Assistenten etwas, das handelt. Sie kann allein deshalb erlaubt, protokolliert oder abgelehnt werden.
Programmatischer Zugriff auf einen nicht freigegebenen Anbieter ist ein eigener Fall — getrennt davon, dass jemand dieselbe Seite im Browser öffnet.
Markieren leitet die Anfrage weiter und protokolliert sie mit Grund und Vertraulichkeitsklasse auf der KI-Aktivitätsseite — eine Klasse lässt sich so erst eine Woche beobachten, bevor jemand sie blockt.
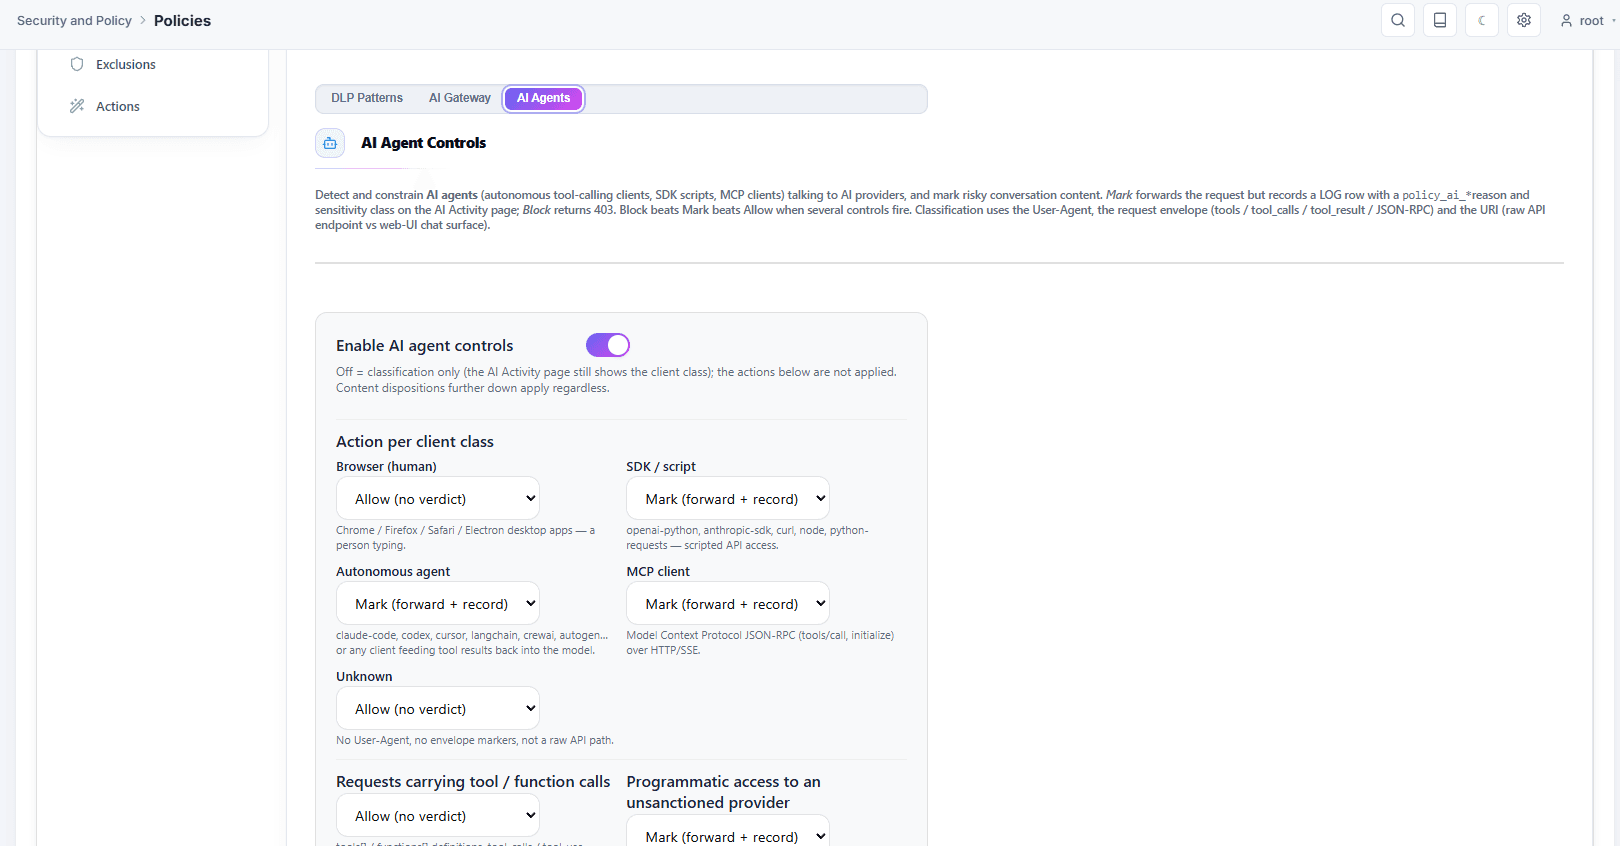
Kartennummern, Secrets, Gesundheits- und Finanzdaten sowie nationale Ausweisformate aus 22 Ländern.
Eine an ein Formular angehängte Datei und ein in einen Chat kopierter Absatz sind dasselbe Risiko.
Das Protokoll nennt Regel, Fund und Stelle — ohne den Inhalt selbst aufzubewahren.
Eine Kontrolle, die bei Unklarheit durchlässt, ist auf dem entscheidenden Pfad keine Kontrolle.
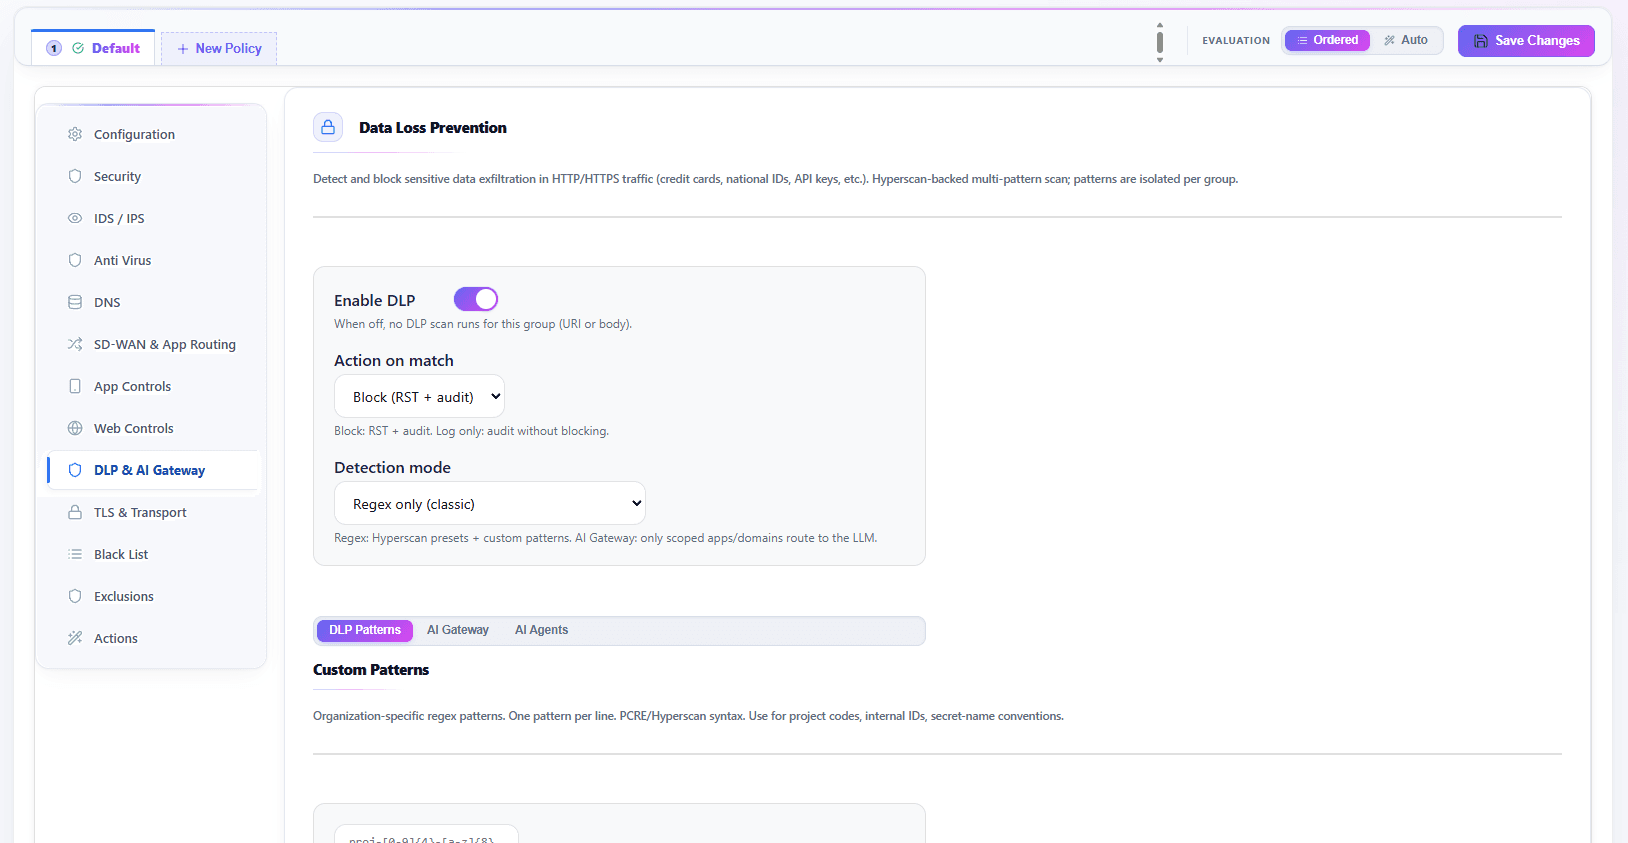
Ein verwaltetes Notebook und ein privates Telefon teilen ein Subnetz und sehen für Adressregeln gleich aus. Für ein registriertes Remote-Gerät sagt Ihr eigenes Intune oder CrowdStrike, ob es gesund ist.
Active Directory, Entra ID oder SCIM — und für eine Remote-Person Ihr eigener OpenID-Connect-Provider bei der Registrierung. Eine Berechtigung folgt der Person, nicht dem DHCP-Lease.
Ein auf das Nötigste beschränktes Gerät bleibt reparierbar.
Andere Regeln für Gastnetz, Serversegment und außerhalb der Geschäftszeiten.
Bewertet nach Verlust, Latenz und Jitter — eine laufende Leitung mit Paketverlust ist nicht gesund.
WireGuard, OpenVPN oder GRE in vier Formen — ein Hub, ein Hub-Paar, direkte Tunnel zwischen Spokes, Full Mesh — aus einer Topologie-Ansicht bereitgestellt statt je Firewall handgebaut.
Eine Policy-Änderung greift, ohne ein Paket zu verwerfen oder eine Sitzung zu unterbrechen.
Reports und Live-Sitzungen am Bildschirm, dazu CEF, LEEF oder Syslog über TLS an Ihr System.
Aus den Paket-Repositories übernommen statt in diese Seite getippt — damit es nicht so veraltet wie eine handgepflegte Versionsangabe.
Konsole und Firewall werden unabhängig veröffentlicht, ihre Nummern laufen also nicht parallel. Welche Version jede Ihrer Firewalls fährt, steht in Ihrer Konsole.
In OPNsense
Dashboard · 1 von 6
Zustand von Engine und Diensten, häufigste Bedrohungen, Anwendungen und Geräte — dargestellt in der OPNsense-Oberfläche, die Ihr Team bereits kennt.
Eine Seite je Bestandsanbieter, aufgebaut aus dessen eigenen Unterlagen und öffentlichen Aufzeichnungen — Lizenzierung, Lebenszyklus, Verwaltung, Rechtsordnung und Schwachstellenbilanz, jede Zeile mit Quelle.
Diese Seite führt das Argument. Die folgenden sagen, wie es tatsächlich gemacht wird — Bildschirm für Bildschirm, Einstellung für Einstellung.
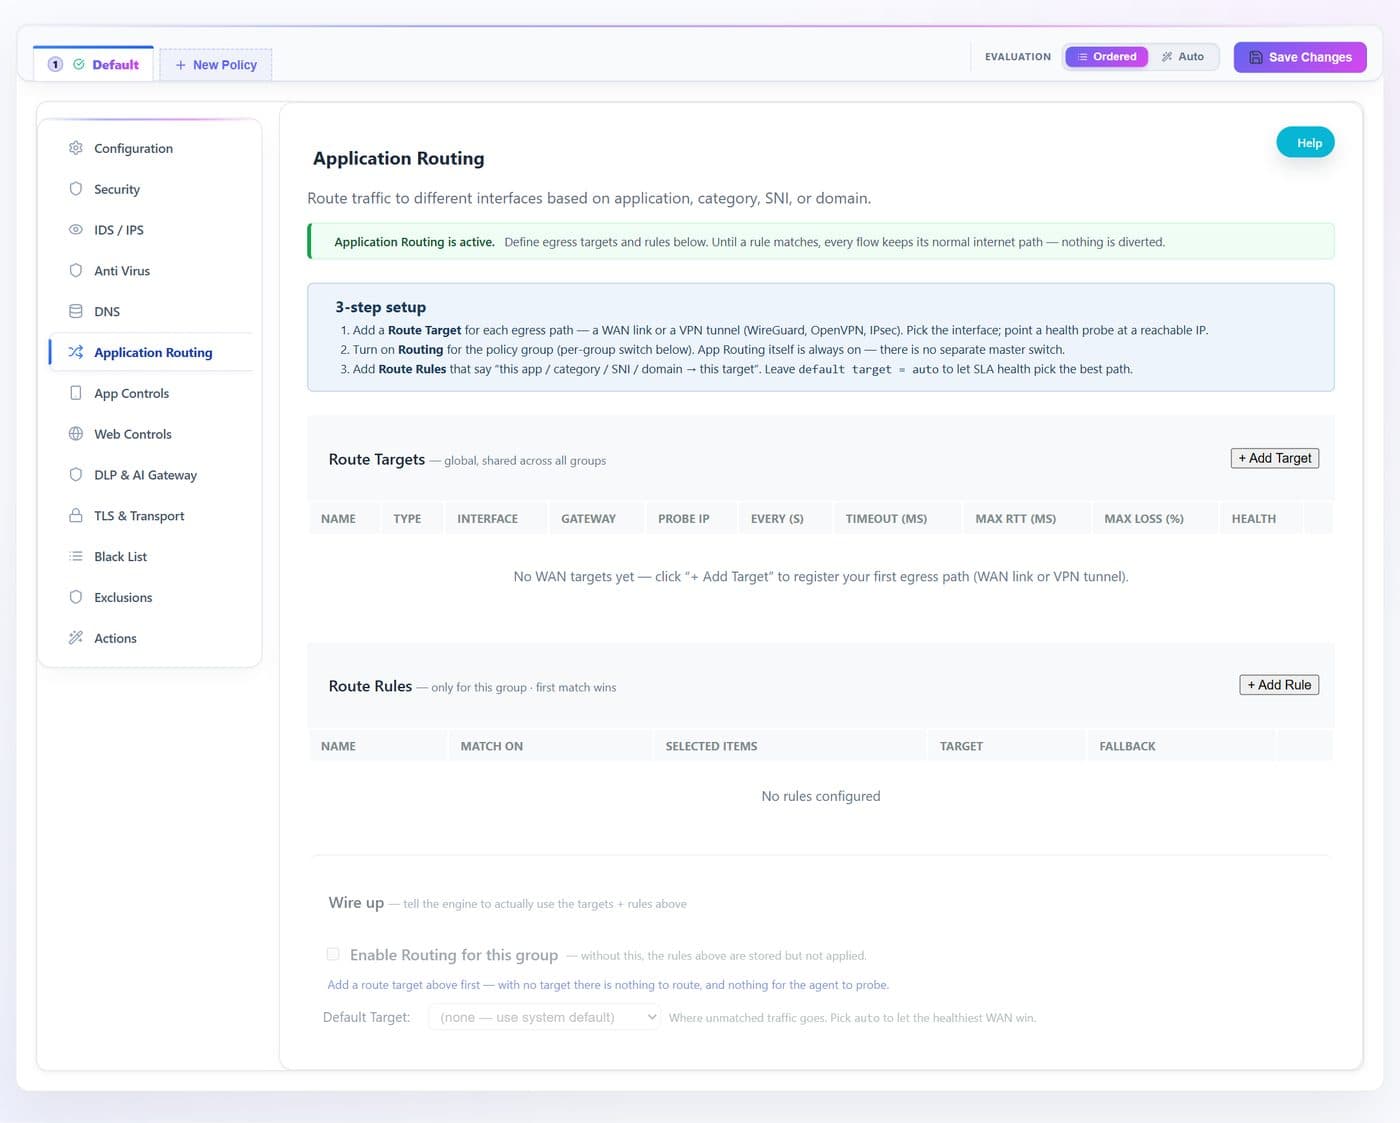
Deep Inspection und Anwendungskontrolle, Angriffserkennung und -abwehr, TLS-Inspektion, Data Loss Prevention, ein AI Gateway, anwendungsbezogenes Routing über Uplinks und zentrale Verwaltung, als neun Seiten im Services-Menü: Dashboard, Geräte, Live-Sitzungen, Reports, Policies, Einstellungen, Benachrichtigungen, Update und Support.
Aus einem Paket-Repository über den Paketmanager der Plattform. Nach der Installation erscheint es unter Services und lässt sich über seine Einstellungsseite deinstallieren.
Nein. Bestehende Regeln, Schnittstellen, NAT und VPNs bleiben unverändert. Zedmos ergänzt Inspektion und Policy darüber, statt sie zu ersetzen.
Zedmos ist eine Anwendungsinspektions- und IDS/IPS-Schicht für OPNsense in derselben Produktkategorie. Was es unterscheidet: Angriffsabwehr und Anwendungsinspektion in einer Engine mit einem Regelwerk, eine selbst hostbare Verwaltungskonsole, Lizenzierung pro Firewall ohne Hardware in der Lizenz, und dieselbe Engine als vollständige Firewall auf ZedmOS.
Ja. Eine Engine, ein Policy-Modell und eine Konsole über OPNsense, pfSense CE und Zedmos NGFW. Ein gemischter Bestand wird einmal geschult und gleich betrieben.
Demo & Preise: info@zedmos.com
Demo anfragen