Zedmos

Privater Zugriff (ZTNA)

Dieselbe Inspektion — auch für alle, die nicht am Schreibtisch sitzen

Die Zugriffshälfte von SASE: Eine Remote-Person wird an Ihren eigenen Identity-Provider gebunden, erhält die Anwendungen, die ihre Gruppen zulassen, und der Verkehr im Tunnel trifft auf dieselbe Policy wie im Büro. Keine getrennte Cloud mit getrennten Regeln.

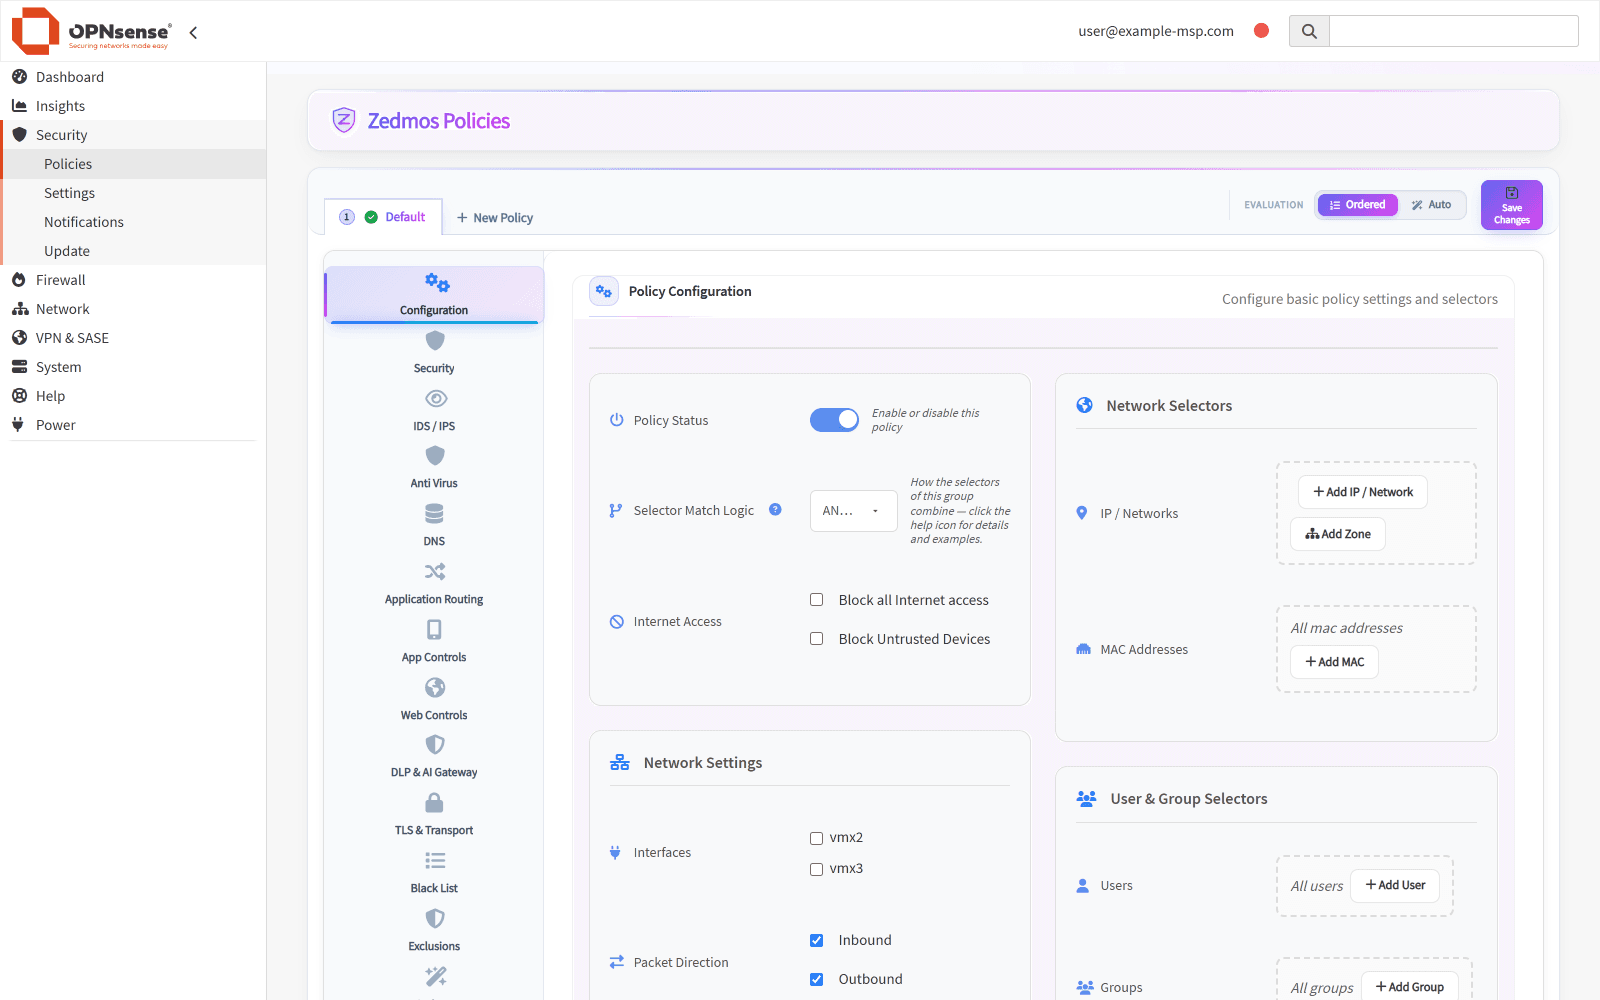
Der Zedmos-Policy-Editor in OPNsense mit Abschnitten für Sicherheit, IDS/IPS, Virenschutz, DNS, Anwendungsrouting, KI-Sicherheit & DLP und TLS.
Eine Policy: IDS/IPS, KI-Sicherheit & DLP, TLS und Routing in einem EditorOPNsense · os-zedmos
SASE-Overlay · eine Policy am HubStand-by · nur Host-RoutenStandorteZentrale10.0.1.0/24Niederlassung10.0.2.0/24Lager10.0.3.0/24Remote-ArbeitsplatzSchlüssel je GerätPrimärer Hubterminiert · prüft · leitet weiterBackup-HubStand-byübernimmt die Spokes, sobald der primäre nicht mehr antwortetIdentität · Active Directory · Azure AD · SCIMJede Sitzung trifft aufAnwendungskontrolleIDS / IPSTLS-InspektionKI-Sicherheit & DLPInternet & SaaSeine Policy für allesTunnel stehtStand-byVerschlüsseltes Overlay · WireGuard, OpenVPN oder GRE
Standort 1Standort 2Standort 3Standort 4Hub

Hub and Spoke

Alles erreicht eine Stelle. Beginnen Sie hier, wenn nichts dagegen spricht.

Verkehr zwischen zwei Standorten nimmt den Umweg — und wird dabei geprüft.

BackupStandort 1Standort 2Standort 3Standort 4Hub

Dual-Hub

Ein Ausfall am Hub-Standort darf die anderen Standorte nicht mitnehmen.

Ein zweiter lauschender Hub. Er hält nur Host-Routen, bis er gebraucht wird.

Standort 1Standort 2Standort 3Standort 4Hub

Spoke-Shortcut

Zwei Standorte sprechen so viel miteinander, dass der Umweg echte Zeit kostet.

Dieser Verkehr passiert den Hub nicht mehr und wird dort auch nicht mehr geprüft.

Standort 1Standort 2Standort 3Standort 4Hub

Full Mesh

Jedes Paar spricht mit jedem. Auf acht Standorte begrenzt.

Jeder Standort trägt einen Peer für jeden anderen, und ein Knoten vermittelt weiterhin.

Aufgebauter TunnelDirekter Pfad zwischen zwei StandortenStandby-Pfad — nur Host-Routen bis zum Failover

Wie ein Standort und eine Person angebunden werden

Vier Schritte, und nur die ersten beiden brauchen jemanden. Schlüssel entstehen auf dem jeweiligen Gerät und verlassen es nie; die Konsole verteilt nur den öffentlichen Teil.

  1. Sie

    Form und Hub festlegen

    Ein Standort wird zum Hub — meist der mit fester Adresse und Kapazität zur Inspektion. Alle anderen sind Spokes; nur der Hub braucht eine feste Adresse. Ein zweiter Hub, direkte Tunnel zwischen den Spokes, die sie brauchen, oder Full Mesh sind die drei anderen Formen, und jede Karte sagt, was ihre Wahl kostet.

  2. Sie

    Standorte hinzufügen

    Ein Standort im Topologie-Bild erzeugt die Konfiguration für beide Tunnelenden zugleich — Spoke und passende Änderung am Hub — damit beide nicht auseinanderlaufen.

  3. Zedmos

    Spokes wählen sich ein

    Jeder Spoke baut den Tunnel ausgehend zum Hub auf. Deshalb funktioniert eine Filiale an einem Consumer-Anschluss mit wechselnder Adresse, ohne dass jemand einen Port öffnet.

  4. Zedmos

    Personen melden ihre Geräte selbst an — an Ihrem Provider

    Eine Remote-Person öffnet einen Einmal-Link und meldet sich, wenn Sie es verlangen, zuvor an Ihrem eigenen OpenID-Connect-Provider an — ein Token ohne Multi-Faktor-Nachweis wird zurückgewiesen. Das Gerät erzeugt seinen eigenen Schlüssel und erhält die benannten Anwendungen, die ihre Verzeichnisgruppen zulassen, kein Netz. Eine Frist stellt sie erneut vor den Provider; ein verlorenes Notebook wird einzeln gesperrt.

0
Private Schlüssel, die wir je sehen
3
Verzeichnisquellen
Pro App
Granularität einer Berechtigung
2
Zustandsquellen
Nein
Client-Lizenz pro Platz

Wie Zugriff erteilt und entzogen wird

Der private Schlüssel verlässt den Laptop nie

Die Anmeldung besteht aus einem einmaligen Link und einem separat übermittelten Passwort. Der Browser erzeugt das Schlüsselpaar auf dem Gerät des Nutzers und sendet nur den öffentlichen Teil. Es gibt im System kein Feld für einen privaten Schlüssel — weil nichts hineingehört.

Standardmäßig Split-Tunnel, Full-Tunnel richtig gemacht

Standardmäßig laufen nur Unternehmensbereiche durch den Tunnel. Full-Tunnel ist ein Schalter und wird als explizite Liste von Internet-Präfixen gebaut statt als pauschale Default-Route — der heimische Drucker funktioniert weiter, und der Handshake des Tunnels wird nie in ihn selbst zurückgeroutet.

Die Inspektion geschieht am Hub

Remote-Verkehr landet am Hub und trifft dort auf die vollständige Engine: Anwendungskontrolle, Kategorie- und URL-Filterung, IDS/IPS, TLS-Inspektion, Data Loss Prevention und das AI Gateway. Ein Spoke als Ausgangspunkt leitet weiter und übersetzt — er inspiziert nicht. Welche Appliance die Arbeit macht, ist für die Dimensionierung wichtig.

Wählen, wo der Verkehr eines Nutzers austritt

Über den Hub, über einen bestimmten Standort oder über den Standort, der dem Anmeldeort des Nutzers am nächsten liegt. Praktisch, wenn ein Dienst nur Adressen eines bestimmten Landes akzeptiert.

Identität — und was wirklich dazugehört

Nutzer und Gruppen kommen aus Active Directory, Azure AD oder SCIM, und Policies selektieren namentlich darauf. Eine Remote-Person wird bei der Registrierung an Ihren eigenen OpenID-Connect-Provider gebunden — ein Token ohne Multi-Faktor-Nachweis wird zurückgewiesen — und das Gerät trägt diese Identität danach mit sich, sodass der Hub die Person hinter einem Paket benennen kann. Ihre Verzeichnisgruppen entscheiden, welche benannten Anwendungen der Hub öffnet, und eine Frist stellt sie erneut vor den Provider. Im LAN liefert der Domänencontroller-Agent dieselbe Zuordnung für alle übrigen.

Geräte werden erkannt — und bewertet

Die Engine erkennt aus dem ohnehin sichtbaren Verkehr, was jedes Gerät ist — DHCP, mDNS, ARP, User-Agents, SSH-Banner — ohne Agent und ohne Installation beim Nutzer. Policies selektieren auf das Ergebnis: dieser Drucker, jene Geräteklasse, alles Unbekannte. Für ein registriertes Remote-Gerät kommt ein zweites, getrenntes Urteil hinzu: Die Konsole liest seinen Zustand aus dem Microsoft Intune oder CrowdStrike Falcon, das Sie ohnehin betreiben, und kann das Gerät am Hub abschalten, wenn dieses System es als kompromittiert meldet. Eine Maschine, für die keines der beiden Systeme sprechen kann, gilt als unbekannt und behält ihren Zugriff — sofern Sie nicht die strenge Lesart verlangen.